Wucherbande in Kumanovo trieb fünf Jahre ihr Unwesen - und fiel erst, als ein Bürger den Mut zur Anzeige fand
06.11.2026


06.11.2026

06.11.2026

06.11.2026

06.11.2026
06.11.2026

06.11.2026

06.11.2026
05.11.2026

05.11.2026
06.11.2026
06.11.2026

05.11.2026
06.11.2026
06.11.2026

06.11.2026
06.11.2026
05.11.2026
04.11.2026
06.11.2026

06.11.2026
06.11.2026
06.11.2026
05.11.2026
05.11.2026
06.11.2026

05.11.2026
04.11.2026
23.04.2026
23.04.2026
12.04.2026
DreamHost, ein US-amerikanischer Webhoster, hat bestätigt, dass Hacker bei einem monatelangen Angriff E-Mails und Zugangsdaten von Kunden gestohlen haben. Der Angriff begann im August. Das Unternehmen machte ihn erst Ende Oktober öffentlich, nachdem er einen mehrtägigen Ausfall verursacht hatte, bei dem ein Teil der Kundenpasswörter zurückgesetzt wurde.
Laut der Meldung über die Datenpanne, die das Unternehmen beim kalifornischen Generalstaatsanwalt einreichte, gelangten die Angreifer an Sitzungs-Token: kleine digitale Schlüssel, die einen eingeloggt halten, nachdem man das Passwort bereits eingegeben hat. Mit einem gestohlenen Token betritt ein Hacker das System, als wäre er der Nutzer selbst. Eingedrungen sind sie über eine nicht genannte Schwachstelle im Dateimanager von DreamHost, also genau dort, wo Kunden ihre Dateien ablegen.
Hier enden die Antworten. Ein Sprecher des Unternehmens wollte nicht sagen, warum der Angriff bis vergangene Woche unbemerkt blieb, und verwies auf die laufenden Ermittlungen. Auch die Schwachstelle nannte er nicht, nur dass sie nichts mit den kürzlich entdeckten Lücken in der PHP-Software zu tun habe. Wie viele Kunden sind betroffen? „Deutlich unter 10 Prozent“, sagt DreamHost. Genauer wird es nicht.
Das Unternehmen rühmt sich mit rund 400.000 zahlenden Kunden. Zehn Prozent davon sind 40.000 Menschen. So hoch ist die Obergrenze, die das Unternehmen offenlässt.
Monatelang liest jemand fremde Post und durchsucht die Dateien der Kunden, und die Firma, die genau für die Aufbewahrung dieser Dateien kassiert, erfährt es als Letzte. Wie viele kleine Unternehmen, auch vom Balkan, haben ihre Websites bei ausländischen Hostern? Und wie viele würden überhaupt erfahren, dass ihre Post geöffnet wurde, wenn der Hoster es ihnen nicht selbst sagt?
Die neuesten 10 Nachrichten aus dieser Kategorie
Brockman rühmte sich eines Umsatzwachstums von 70 Prozent in einem Quartal. Wie viel das in Geld ist, sagte er nicht.
Meta verheimlicht nicht, warum sein KI-Agent ein liebes Gesicht und Gesten hat: damit sich Menschen mit ihm verbunden fühlen. Die...
Gegründet 2024, Produktstart im vergangenen Sommer, Agenten geliehen von Anthropic und OpenAI - jetzt gehört die Firma zu Meta. Was...
Geoffrey Hinton fürchtet keine Roboter, sondern die Dunkelheit: Strom und Banken, die tagelang ausfallen. Und er räumt ein, dass es...
Die beliebtesten KI-Begleiter haben 220 Millionen Downloads, und viele zielen genau auf Jüngere. Apple verlangt jetzt die Altersfreigabe 18+, aber...
Ein halber Meter Kunststoff, gedruckt im Orbit. Klingt bescheiden, aber die gesamte Raumfahrtbranche stößt an eine Grenze: Alles, was fliegt,...
Entworfen vom Mann, der das iPhone gezeichnet hat, bei der Premiere verspottet, vor der ersten Auslieferung ausverkauft. Bei einem Preis...
Tiefer im Börsenprospekt, im Abschnitt über Risiken, schrieb Anthropic, die Entwicklung der Modelle des Unternehmens könnte bald von der KI...
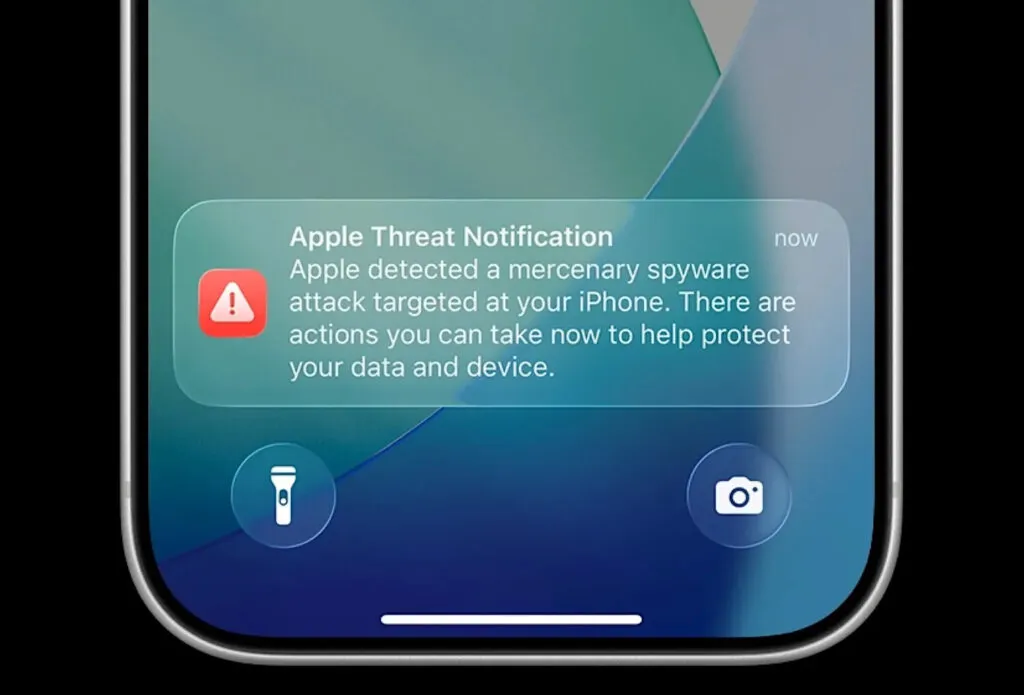
Der Bundestag zählt möglicherweise gehackte Telefone, und Berlin schweigt dazu, ob auch Merz Ziel war. Die Ironie: Die deutsche Polizei...
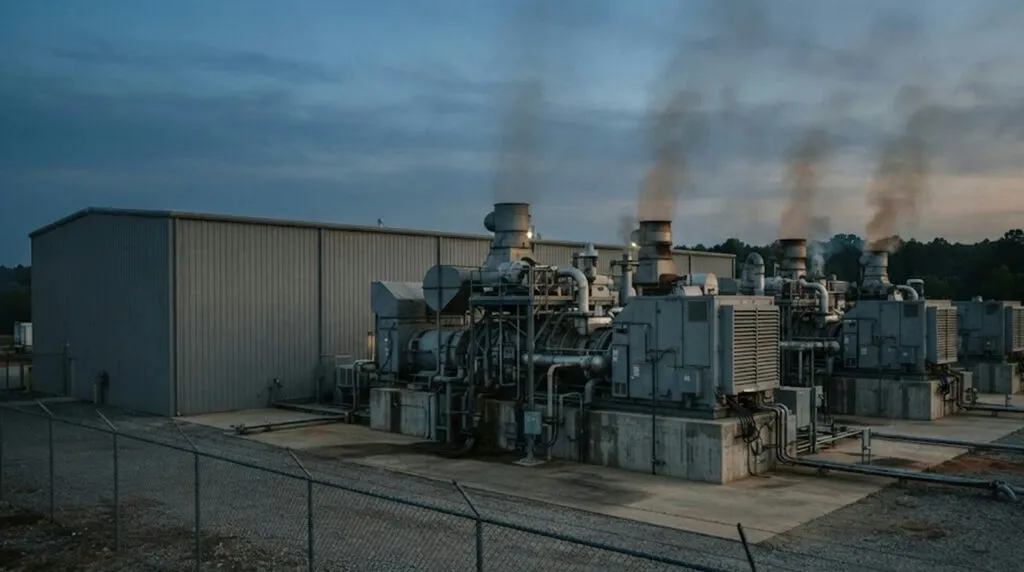
Das Unternehmen im Besitz von SpaceX argumentierte auch, Bürger hätten kein Recht, wegen der Luft zu klagen, die sie atmen....
Diese Seite verwendet Cookies - ist das okay? Mehr erfahren
Erfahren Sie als Erster, wenn Metla etwas Neues startet
Hinterlassen Sie Ihre E-Mail-Adresse und wir schreiben Ihnen, wenn es einen neuen Ratgeber oder etwas Neues auf Metla gibt.