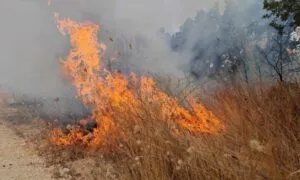
Oktobar je, a Makedonija još gori: 30 požara za jedan dan, pet od njih na deponijama i smeću
09.10.2026


09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
08.10.2026
08.10.2026
09.10.2026
09.10.2026
08.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
08.10.2026
07.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
08.10.2026
09.10.2026
08.10.2026
07.10.2026
08.10.2026
06.10.2026
05.10.2026
23.04.2026
23.04.2026
12.04.2026
Kupci britanskog modnog giganta Asos dobili su obaveštenje u aplikaciji koje nije napisala kompanija. Poruka je bila upućena službeniku za zaštitu podataka o ličnosti i IT odeljenju, a glasila je da su hakeri „potpuno kompromitovali” podatke kompanije koji se čuvaju na Snowflake-u. Završavala se ultimatumom: „Razgovarajte sa nama ili ćemo ih objaviti.”
Kompanija je potvrdila da je pretrpela upad. U prijavi Londonskoj berzi Asos je naveo da su napadači ušli u platformu treće strane, gde se čuvaju podaci koje koristi za komunikaciju sa kupcima, i da su odneta imena i kontakt podaci. Prema BBC-ju, spisak je duži: kućne adrese, brojevi telefona, mejl adrese i beleške iz korisničkih profila, uključujući i pretrage na sajtu.
Kako su ušli? Prema Bleeping Computer-u, hakeri su se predstavili kao poverljiv kontakt i tako došli do podataka za prijavu na Snowflake. Sam Snowflake kaže da njegovi sistemi nisu probijeni. Nije jasno da li je nalog Asosa bio zaštićen višefaktorskom autentifikacijom, niti kako su napadači stigli do sistema za obaveštenja u aplikaciji - koji često vodi druga, spoljna firma.
Grupa se potpisuje kao Xuanye Group i zasad ne kaže koliko podataka ima. Asos, pak, na svom sajtu navodi 17 miliona kupaca. Oni nisu bili pravi primaoci poruke - bili su megafon za pritisak na kompaniju da sedne za pregovarački sto.
Scenario nije nov. Ranije ove godine fintek kompanija Betterment napadnuta je na sličan način: hakeri su preko spoljne marketinške platforme klijentima poslali lažnu kripto ponudu u ime kompanije. Šema je ista - ne napada se tvrđava, nego dobavljač koji ima ključ od zadnjih vrata. Koliko onlajn prodavnica iz kojih naručujemo čuva naše adrese kod trećih strana za koje nikada nismo čuli?
Najnovije 10 vesti iz ove kategorije
Kompanija vredna bilione dolara sada je optužena za prevaru sa zelenim kartama. Vens joj je poručio da zapošljava Amerikance, a...
Napravljen da čuva tinejdžere od emocionalne zavisnosti, bot je na rečenicu „prijatelji mi kažu da previše pričam sa tobom” odgovorio:...
Funkciju koja zatvara AI agente dobiće svaki Windows 11, ali mašine kojima je Microsoft reklamira namenjene su programerima koje želi...
Objava sa preko milion pregleda pokazala je šta Amazon izvlači iz svake narudžbine. Jedan par helanki - i već si...
Dok ti svaki softver gura asistenta koga nisi tražio, fondacija iza besplatnog kancelarijskog paketa kaže ne - jer je jedina...
Brisel je naterao OpenAI da pusti žig koji je kompanija imala spreman još 2024. Makedonija nije u EU, pa će...
54 miliona Amerikanaca kaže da je kupilo nešto pošto je videlo video na TikToku. Sada platforma želi da između želje...
Veštačka inteligencija je ukazom postala „superinteligencija”, a bezbednosna obaveza koju su tehnološke kompanije potpisale u Beloj kući ne obavezuje nikoga....
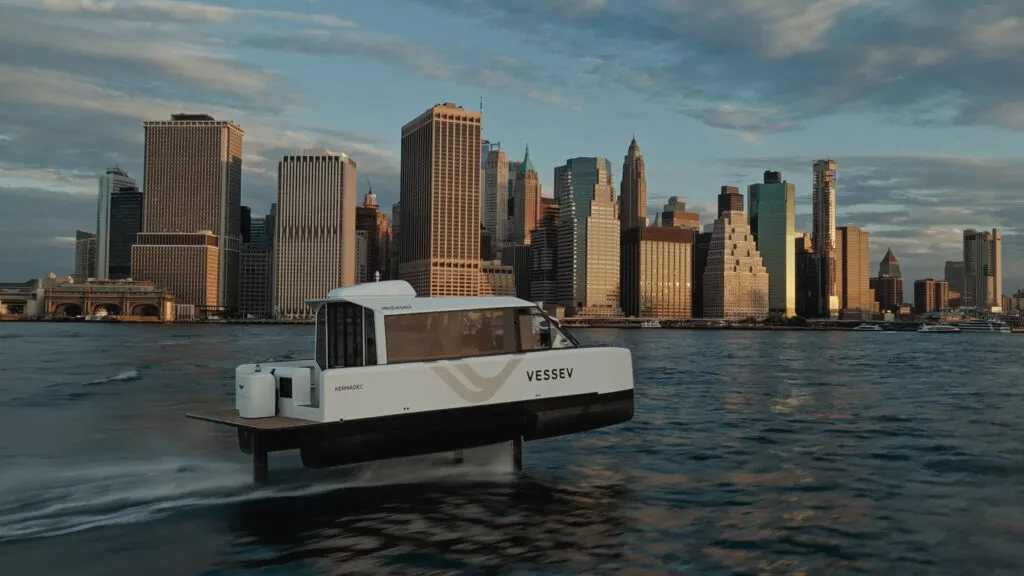
Katamaran od devet metara, motor koji kompanija sama pravi i baterije kupljene gotove. Hidrogliseri postoje više od jednog veka -...
Zamenik šerifa u Oklahomi pretražio je bazu samo zato što je auto imao kalifornijske tablice. Presuda nije obavezujući presedan, ali...
Ovaj sajt koristi kolačiće - da li je to u redu? Saznaj više
Prvi saznaj kada Metla objavi nesto novo
Ostavi svoj e-mail i pisacemo ti kada bude novi vodic ili nesto novo na Metli.