Oktober, und Mazedonien brennt noch immer: 30 Brände an einem Tag, fünf davon auf Deponien und Müll
09.10.2026


09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
08.10.2026
08.10.2026
09.10.2026
09.10.2026
08.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
08.10.2026
07.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
09.10.2026
08.10.2026
09.10.2026
08.10.2026
07.10.2026
08.10.2026
06.10.2026
05.10.2026
23.04.2026
23.04.2026
12.04.2026
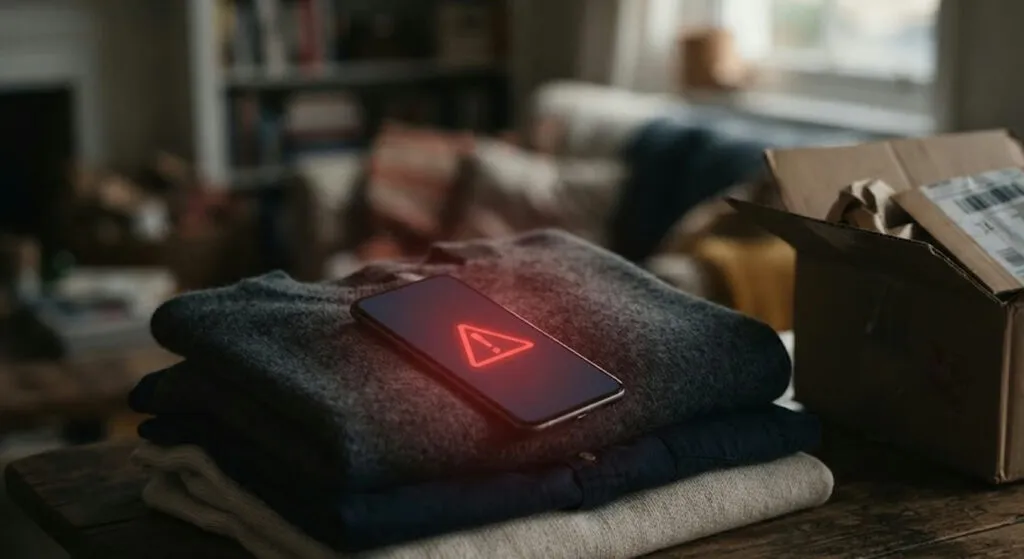
Kunden des britischen Modegiganten Asos erhielten eine Benachrichtigung in der App, die nicht vom Unternehmen stammte. Die Nachricht war an den Datenschutzbeauftragten und die IT-Abteilung gerichtet und besagte, die Hacker hätten die auf Snowflake gespeicherten Daten des Unternehmens „vollständig kompromittiert“. Sie endete mit einem Ultimatum: „Redet mit uns, oder wir veröffentlichen sie.“
Das Unternehmen bestätigte den Angriff. In einer Mitteilung an die Londoner Börse erklärte Asos, die Angreifer seien in die Plattform eines Drittanbieters eingedrungen, auf der die Daten für die Kommunikation mit Kunden gespeichert sind, und hätten Namen und Kontaktdaten erbeutet. Laut BBC ist die Liste länger: Wohnadressen, Telefonnummern, E-Mail-Adressen und Notizen aus Nutzerprofilen, einschließlich der Suchanfragen auf der Website.
Wie kamen sie hinein? Laut Bleeping Computer gaben sich die Hacker als vertrauenswürdiger Kontakt aus und gelangten so an die Zugangsdaten für Snowflake. Snowflake selbst sagt, seine Systeme seien nicht kompromittiert worden. Unklar ist, ob das Asos-Konto mit Mehrfaktor-Authentifizierung geschützt war und wie die Angreifer an das System für In-App-Benachrichtigungen kamen - das oft von einer anderen, externen Firma betrieben wird.
Die Gruppe nennt sich Xuanye Group und sagt bislang nicht, wie viele Daten sie hat. Asos wiederum gibt auf seiner Website 17 Millionen Kunden an. Sie waren nicht die eigentlichen Empfänger der Nachricht - sie waren das Megafon, um das Unternehmen an den Verhandlungstisch zu zwingen.
Das Szenario ist nicht neu. Anfang des Jahres wurde das Fintech-Unternehmen Betterment auf ähnliche Weise angegriffen: Hacker schickten Kunden über eine externe Marketingplattform im Namen des Unternehmens ein gefälschtes Krypto-Angebot. Das Muster ist dasselbe - man greift nicht die Festung an, sondern den Zulieferer, der einen Schlüssel zur Hintertür hat. Wie viele Onlineshops, bei denen wir bestellen, lagern unsere Adressen bei Dritten, von denen wir nie gehört haben?
Die neuesten 10 Nachrichten aus dieser Kategorie
Ein Konzern, der Billionen Dollar wert ist, steht jetzt unter dem Vorwurf des Green-Card-Betrugs. Vance forderte ihn auf, Amerikaner einzustellen,...
Gebaut, um Teenager vor emotionaler Abhängigkeit zu schützen, antwortete der Bot auf den Satz „Meine Freunde sagen, ich rede zu...
Die Funktion, die KI-Agenten abschottet, bekommt jedes Windows 11. Die Geräte, mit denen Microsoft dafür wirbt, zielen aber auf Entwickler,...
Ein Beitrag mit über einer Million Aufrufen zeigte, was Amazon aus jeder Bestellung herausliest. Ein Paar Leggings - und schon...
Während jede Software dir einen Assistenten aufdrängt, um den du nie gebeten hast, sagt die Stiftung hinter dem kostenlosen Büropaket...
Brüssel hat OpenAI gezwungen, ein Wasserzeichen herauszugeben, das schon 2024 fertig war. Mazedonien ist nicht in der EU, hier schreibt...
54 Millionen Amerikaner sagen, sie hätten etwas gekauft, nachdem sie ein TikTok-Video gesehen hatten. Jetzt will die Plattform, dass zwischen...
Per Dekret wurde künstliche Intelligenz zur „Superintelligenz“, und die Sicherheitszusage, die Tech-Konzerne im Weißen Haus unterschrieben, bindet niemanden. In der...
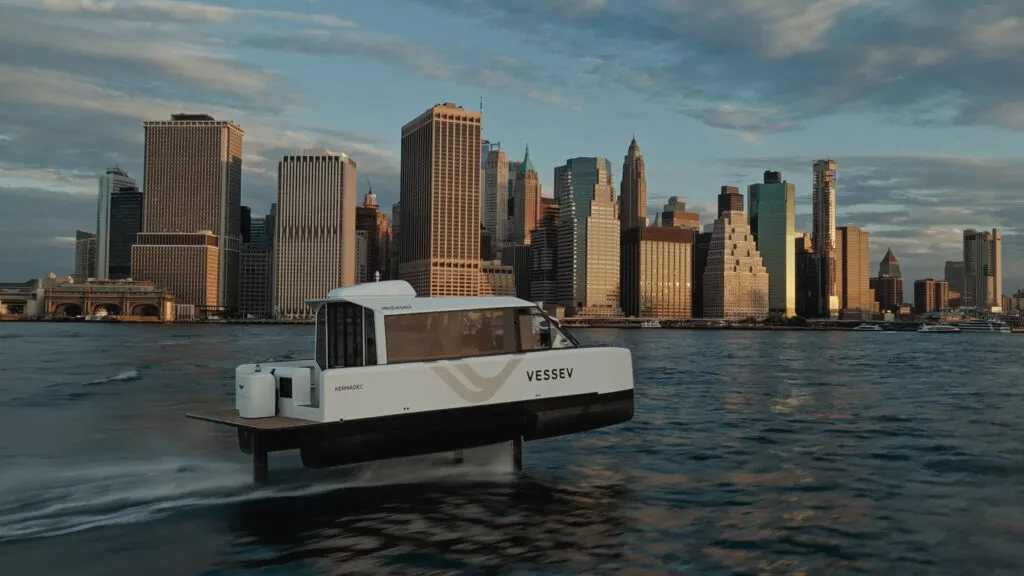
Ein neun Meter langer Katamaran, ein selbst gebauter Motor und zugekaufte Batterien. Tragflügelboote gibt es seit über hundert Jahren -...
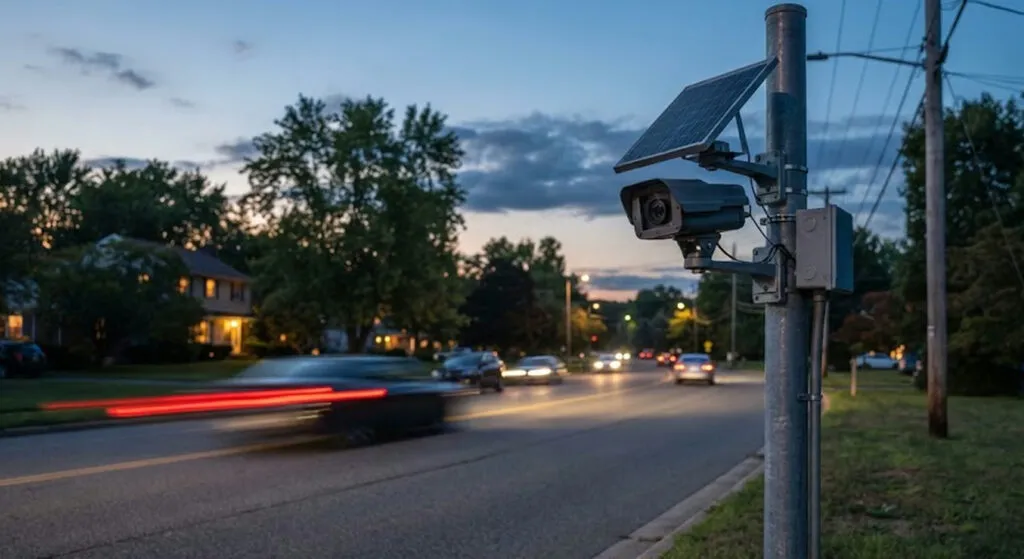
Ein Deputy in Oklahoma durchsuchte die Datenbank nur, weil das Auto kalifornische Kennzeichen hatte. Das Urteil ist kein bindender Präzedenzfall,...
Diese Seite verwendet Cookies - ist das okay? Mehr erfahren
Erfahre als Erster, wenn Metla etwas Neues startet
Hinterlasse deine E-Mail-Adresse und wir schreiben dir, wenn es einen neuen Ratgeber oder etwas Neues auf Metla gibt.