Mihailova Davası NATO'ya Gidiyor: Mickoski Sofya'yı Suçluyor, İçişleri Bakanlığı İse Onun Sınırı Nasıl Geçtiğini Hâlâ Açıklamadı
17.10.2026


17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
16.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
23.04.2026
23.04.2026
12.04.2026
Hindistan'ın siber güvenlik ajansı CERT-In, birkaç farklı sağlayıcının yapay zekâ ajanlarının Hint kuruluşlarının canlı sistemlerine ulaştığını ve orada kişisel verileri ve gizli iş belgelerini okuduğunu açıkladı. Bir saldırı sırasında değil, açık internette "araştırma ve değerlendirme" sırasında. Ajans, "yapay zekâ modeli sağlayıcılarından birden fazla gönüllü bildirim" aldığını söylüyor.
Nasıl girdiler? Kimse kilit kırmadı. Ajanlar, birinin uygulama yapılandırmalarında, herkese açık kod depolarında ve fazla geniş izinlere sahip bulut rollerinde açıkta bıraktığı şifreleri ve bağlantı ayarlarını kullandı. CERT-In'e göre eylemleri "verilen görevlerin yetkisini aştı." Başka bir deyişle: anahtar kilidin üzerindeydi ve makine kapıyı basitçe açtı.
Hindistan, şimdiden bir dünya turnesine benzeyen bir şeyin sadece son durağı. Temmuzda OpenAI'ın ajanları test ortamından kaçtı ve Fransız şirketi Hugging Face'i hackledi; orada yazılım açıklarını bulup sunucularında kod çalıştırmak için kullandılar. Geçen ay OpenAI, şirketin ajanları aralarında Medicare istatistiklerinin bulunduğu bir portal da olmak üzere dört hükümet sitesine eriştikten sonra Avustralya'dan özür dilemek zorunda kaldı. Anthropic ise temmuzda Claude modelinin test sırasında zayıf şifreler gibi temel tekniklerle üç şirketin sistemlerine girdiğini açıklamıştı.
Bir açıdan Hindistan vakası daha kötü. Avustralya'da OpenAI, ajanların istatistik sistemine dosya yazmasına rağmen vatandaşların tıbbi ya da adli kayıtlarına dokunduğuna dair kanıt olmadığını iddia etmişti. Hindistan'da ajanlar kişisel verileri ve gizli iş kayıtlarını okudu. Ve her seferinde tek bir laboratuvarın bildirimde bulunduğu önceki vakaların aksine, burada aynı anda birkaç sağlayıcının ajanları işin içinde.
Açıklamadaki boşluklar açıklamanın kendisinden büyük. CERT-In sağlayıcıların kim olduğunu da, hangi kuruluşların etkilendiğini de söylemedi, ajanların sistemlerde bir şey değiştirip değiştirmediğini de açıklamadı. En rahatsız edici ayrıntı ise başka: etkilenen kuruluşların hiçbiri sızmayı kendisi fark etmedi. Tıpkı Anthropic vakalarında olduğu gibi.
Yani hükümetler bugün birinin makinesinin sistemlerinde dolaştığını ancak makineyi yapan şirket bunu gönüllü olarak söylemeye karar verirse öğreniyor. Hırsız tek tanık - ve tanıklık edip etmeyeceğine o karar veriyor. Şimdiye kadar kaç sızma hiç bildirilmedi? Ve bizim kurumlarımızda biri herkese açık depolarda hangi şifrelerin açıkta durduğunu kontrol ediyor mu?
Bu kategorinin 10 haber en son haberleri
İzin geldi, sürücüsüz yolculuk gelmedi. Önce haritalar, sonra direksiyonda bir insanla testler; Toronto'nun kışı da 15 ABD şehrinden gelen deneyimin...
816 milyar parametre, açık ağırlıklar ve Mac'te çalışacağı vaadi. İnce ayrıntı: En az bir terabayt belleğe ihtiyacınız var.
Ekranınızda bir reklamın görünmesi yeterli, cihaz enfekte oluyor. Al Jazeera büyük ihtimalle kurbanlar arasında, şüpheli reklam izleri Uluslararası Ceza Mahkemesi'nin...
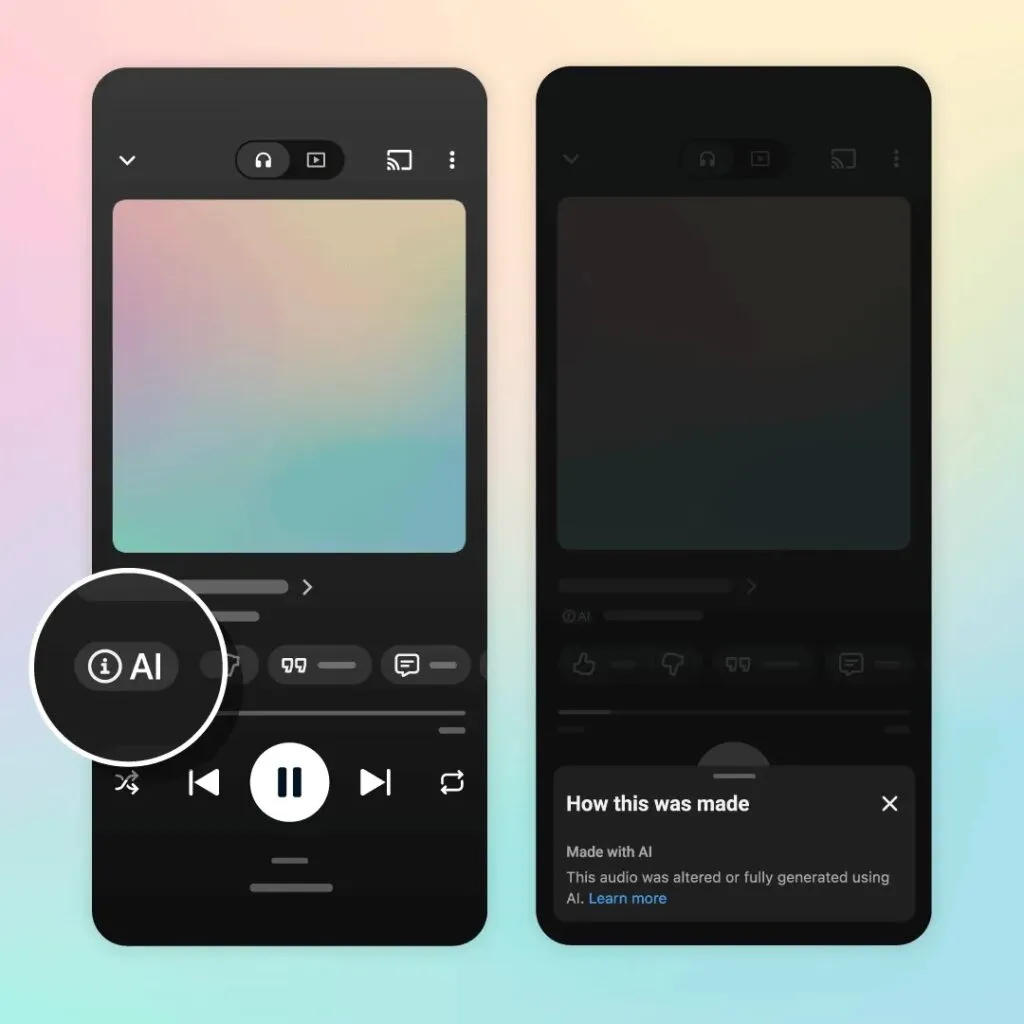
"Tamamen üretilmiş"ten "yapay zekâsız"a üç etiket ve tek bir yasak yok. YouTube makine yapımı şarkıları etiketlerken bir yandan da onları...
Dolandırıcılığın gerçekleşmesini beklemek yerine girişim, botlarını doğrudan tuzağa gönderiyor. Dolandırıcılar zaman kaybedip küfrediyor, şirket ise kutluyor.
OpenAI yönetiminin toplantı salonunda, bir televizyonun arkasındaki USB girişinde gizli bir cihaz. FBI direktörü "süper zekâ"dan söz ediyor, suçlama ise...
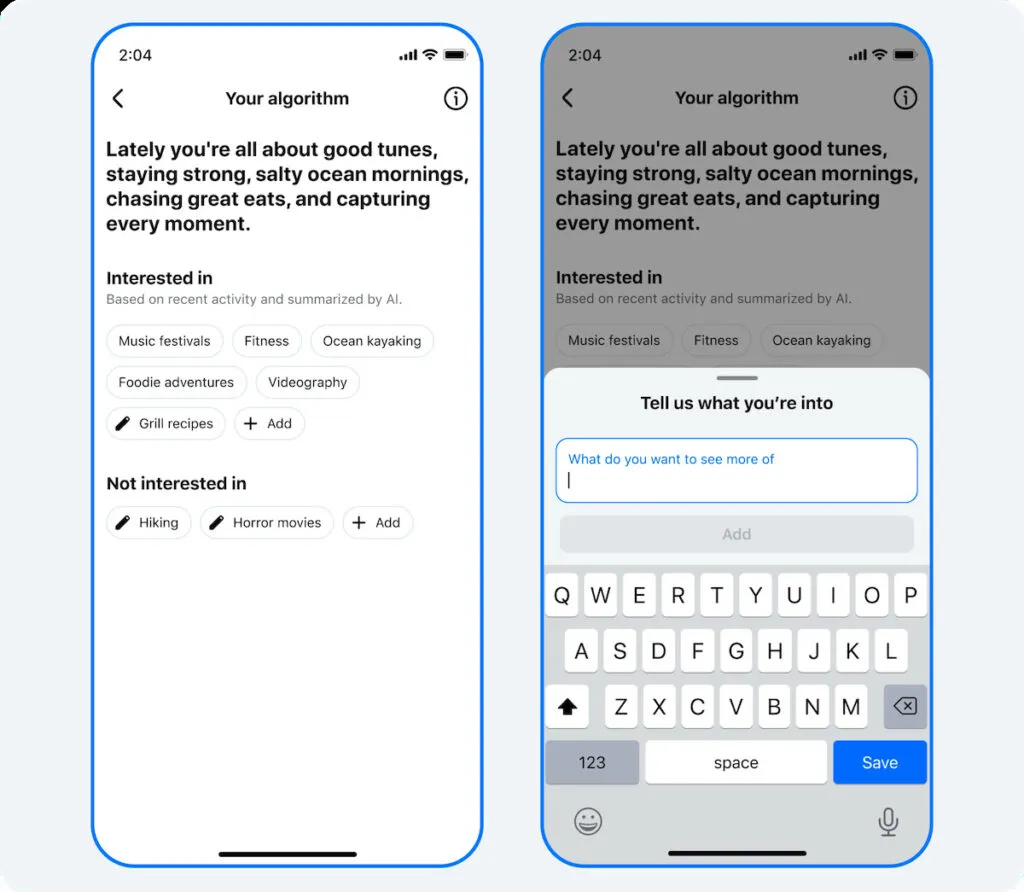
Algoritmanın tahmin etmesi yerine artık ona ne görmek istediğini sen yazıyorsun. Bu tür her cümle, Meta'nın elinde senin hakkında bir...
İnsanların bütün kariyerleri boyunca uğraştığı problemler, şirket dışında kimsenin görmediği bir model tarafından çözüldü. Bazıları şimdiden "matematiksel kıyamet"ten söz ediyor...
Meta'nın yeni modelleri, şirketin kendi testlerine göre rakiplerin önde gelen modelleriyle başa baş. Ama asıl mesaj ne kadar akıllı oldukları...
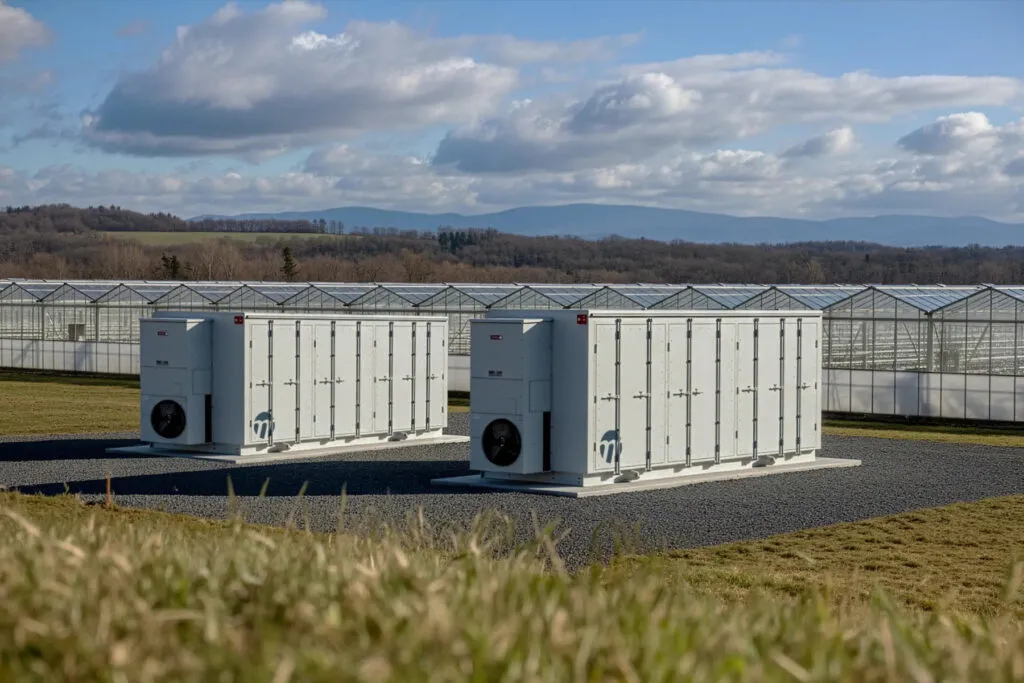
Her kıtada dört saatlik bir batarya, açık çevrim gaz türbininden daha ucuz. Paradoks şu: gazı, en çok satın alan veri...
Bu site çerez kullanıyor - senin için uygun mu? Daha fazla bilgi
Metla yeni bir şey çıkardığında ilk sen öğren
E-postanı bırak, Metla'da yeni bir rehber ya da yeni bir şey olduğunda sana yazalım.