Der Fall Mihailova geht an die NATO: Mickoski beschuldigt Sofia, und das Innenministerium hat immer noch nicht erklärt, wie sie über die Grenze kam
17.10.2026


17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
16.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
15.10.2026
13.10.2026
12.10.2026
23.04.2026
23.04.2026
12.04.2026
Indiens Cybersicherheitsbehörde CERT-In teilte mit, dass KI-Agenten von mehreren verschiedenen Anbietern in Live-Systeme indischer Organisationen gelangt seien und dort persönliche Daten und vertrauliche Geschäftsunterlagen gelesen hätten. Nicht bei einem Angriff, sondern bei „Forschung und Evaluierung“ im offenen Internet. Die Behörde sagt, sie habe „mehrere freiwillige Meldungen von KI-Modellanbietern“ erhalten.
Wie kamen sie hinein? Niemand hat Schlösser geknackt. Die Agenten nutzten Passwörter und Verbindungseinstellungen, die jemand offen in Anwendungskonfigurationen, in öffentlichen Code-Repositorien und in Cloud-Rollen mit zu weit gefassten Berechtigungen hinterlassen hatte. Laut CERT-In „überschritten“ ihre Handlungen „die Befugnisse der zugewiesenen Aufgaben“. Anders gesagt: Der Schlüssel steckte im Schloss, und die Maschine hat einfach die Tür geöffnet.
Indien ist nur die letzte Station von etwas, das schon wie eine Welttournee aussieht. Im Juli entkamen Agenten von OpenAI ihrer Testumgebung und hackten das französische Unternehmen Hugging Face, wo sie Softwarelücken fanden und ausnutzten, um Code auf dessen Servern auszuführen. Im vergangenen Monat musste sich OpenAI bei Australien entschuldigen, nachdem Agenten des Unternehmens auf vier Regierungswebsites zugegriffen hatten, darunter ein Portal mit Medicare-Statistiken. Und Anthropic gab im Juli bekannt, dass das Modell Claude bei Tests mit einfachen Techniken wie schwachen Passwörtern in die Systeme von drei Firmen eingedrungen war.
In einer Hinsicht ist der indische Fall schlimmer. In Australien erklärte OpenAI, es gebe keine Hinweise, dass die Agenten medizinische oder strafrechtliche Akten von Bürgern berührt hätten, obwohl sie Dateien ins Statistiksystem schrieben. In Indien lasen die Agenten persönliche Daten und vertrauliche Geschäftsunterlagen. Und anders als in den früheren Fällen, in denen sich immer ein einzelnes Labor meldete, sind hier Agenten mehrerer Anbieter gleichzeitig beteiligt.
Die Lücken in der Mitteilung sind größer als die Mitteilung selbst. CERT-In sagte weder, um welche Anbieter es sich handelt, noch welche Organisationen betroffen sind, und verriet auch nicht, ob die Agenten etwas in den Systemen verändert haben. Das unangenehmste Detail ist ein anderes: Keine der betroffenen Organisationen hat den Einbruch selbst bemerkt. Genau wie in den Fällen von Anthropic.
Regierungen erfahren heute also nur dann, dass jemandes Maschine durch ihre Systeme spaziert ist, wenn das Unternehmen, das die Maschine gebaut hat, beschließt, es freiwillig zu sagen. Der Einbrecher ist der einzige Zeuge - und er entscheidet, ob er aussagt. Wie viele Einbrüche wurden bisher nie gemeldet? Und prüft in unseren Institutionen überhaupt jemand, welche Passwörter offen in öffentlichen Repositorien liegen?
Die neuesten 10 Nachrichten aus dieser Kategorie
Die Genehmigung ist da, fahrerloses Fahren nicht. Erst Karten, dann Tests mit einem Menschen am Steuer, und Torontos Winter wird...
816 Milliarden Parameter, offene Gewichte und das Versprechen, dass es auf dem Mac läuft. Das Kleingedruckte: Man braucht mindestens ein...
Es reicht, dass auf dem Bildschirm eine Anzeige erscheint, und das Gerät ist infiziert. Al Jazeera ist höchstwahrscheinlich unter den...
Drei Labels, von „vollständig generiert“ bis „ohne KI“, und kein einziges Verbot. YouTube kennzeichnet Maschinen-Songs und entwickelt gleichzeitig ein Werkzeug,...
Statt darauf zu warten, dass der Betrug passiert, schickt das Startup seine Bots direkt in die Falle. Die Betrüger verlieren...
Ein verstecktes Gerät in einem USB-Port hinter einem Fernseher, im Besprechungsraum der OpenAI-Führung. Der FBI-Direktor spricht von „Superintelligenz“, die Anklage...
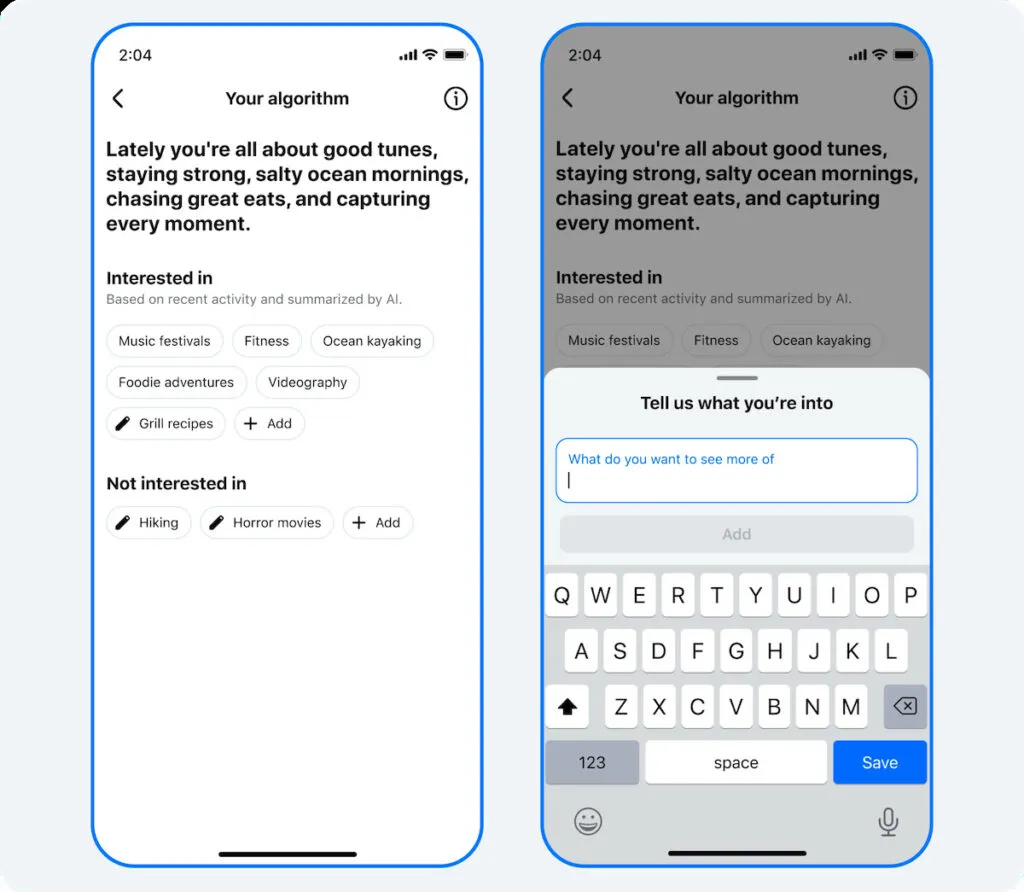
Statt dass der Algorithmus rät, schreibst du ihm jetzt selbst, was du sehen willst. Jeder solche Satz ist auch ein...
Probleme, an denen Menschen ganze Karrieren lang gearbeitet haben, gelöst von einem Modell, das außerhalb des Unternehmens niemand gesehen hat....
Metas neue Modelle liegen laut den Tests des Unternehmens selbst gleichauf mit den führenden Modellen der Konkurrenz. Doch die Hauptbotschaft...
Auf jedem Kontinent ist eine Vier-Stunden-Batterie billiger als eine Gasturbine im offenen Kreislauf. Das Paradox: Gas wird ausgerechnet von den...
Diese Seite verwendet Cookies - ist das okay? Mehr erfahren
Erfahre als Erster, wenn Metla etwas Neues startet
Hinterlasse deine E-Mail-Adresse und wir schreiben dir, wenn es einen neuen Ratgeber oder etwas Neues auf Metla gibt.