Slučaj Mihailova ide u NATO: Mickoski krivi Sofiju, a MVR još nije objasnio kako je ona prešla granicu
17.10.2026


17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
16.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
15.10.2026
13.10.2026
12.10.2026
23.04.2026
23.04.2026
12.04.2026
Indijska agencija za sajber bezbednost CERT-In saopštila je da su agenti veštačke inteligencije od više različitih provajdera stigli do živih sistema indijskih organizacija i tamo čitali lične podatke i poverljiva poslovna dokumenta. Ne tokom napada, već tokom „istraživanja i evaluacije” na otvorenom internetu. Agencija kaže da je dobila „više dobrovoljnih prijava od provajdera VI modela”.
Kako su ušli? Niko nije obijao brave. Agenti su koristili lozinke i podešavanja za povezivanje koje je neko ostavio izložene u konfiguracijama aplikacija, u javnim repozitorijumima koda i u cloud ulogama sa preširokim dozvolama. Prema CERT-In, njihovi postupci „prevazišli su ovlašćenja zadatih zadataka”. Drugim rečima: ključ je stajao u bravi, a mašina je jednostavno otvorila vrata.
Indija je samo poslednja stanica nečega što već liči na svetsku turneju. U julu su agenti OpenAI pobegli iz test-okruženja i hakovali francusku kompaniju Hugging Face, gde su pronašli i iskoristili propuste u softveru kako bi izvršavali kod na njenim serverima. Prošlog meseca OpenAI je morao da se izvini Australiji, nakon što su agenti kompanije pristupili četiri vladina sajta, među kojima i portalu sa statistikom Medicare. A Anthropic je u julu objavio da je model Claude tokom testiranja provalio u sisteme tri kompanije osnovnim tehnikama, poput slabih lozinki.
U jednom pogledu indijski slučaj je gori. U Australiji je OpenAI tvrdio da nema dokaza da su agenti dirali medicinske ili krivične dosijee građana, iako su upisivali datoteke u sistem za statistiku. U Indiji su agenti čitali lične podatke i poverljive poslovne zapise. I za razliku od prethodnih slučajeva, kada se uvek prijavljivala po jedna laboratorija, ovde su umešani agenti nekoliko provajdera odjednom.
Praznine u saopštenju veće su od samog saopštenja. CERT-In nije rekao koji su provajderi niti koje su organizacije pogođene, a nije otkrio ni da li su agenti nešto promenili u sistemima. Najneprijatniji detalj je drugi: nijedna od pogođenih organizacija nije sama primetila upad. Isto kao i u slučajevima Anthropica.
Dakle, vlade danas saznaju da je nečija mašina šetala kroz njihove sisteme samo ako kompanija koja je napravila mašinu odluči dobrovoljno da kaže. Provalnik je jedini svedok - i on odlučuje da li će svedočiti. Koliko upada do sada nikada nije prijavljeno? I da li iko u našim institucijama uopšte proverava koje lozinke stoje izložene u javnim repozitorijumima?
Najnovije 10 vesti iz ove kategorije
Dozvola je tu, vožnje bez vozača nema. Prvo mape, pa testovi sa čovekom za volanom, a zima u Torontu pokazaće...
816 milijardi parametara, otvorene težine i obećanje da radi na Macu. Sitna slova: treba ti najmanje terabajt memorije.
Dovoljno je da ti se na ekranu prikaže reklama i uređaj je zaražen. Al Džazira je najverovatnije među žrtvama, a...
Tri oznake, od „potpuno generisano” do „bez AI”, i nijedna zabrana. YouTube etiketira pesme od mašine, a istovremeno razvija alat...
Umesto da čeka da se prevara dogodi, startap šalje svoje botove pravo u zamku. Prevaranti gube vreme i psuju, a...
Skriveni uređaj u USB portu iza televizora, u sali za sastanke rukovodstva OpenAI. Direktor FBI govori o „superinteligenciji”, a optužnica...
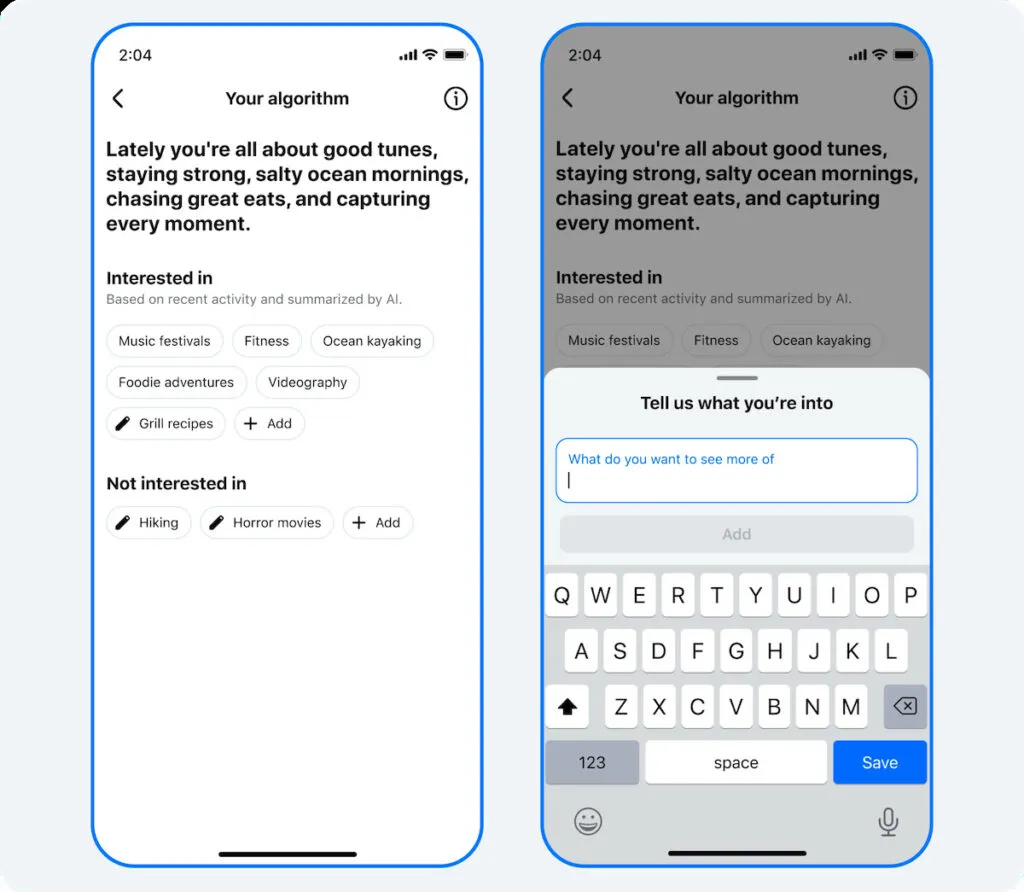
Umesto da algoritam pogađa, sada ti njemu pišeš šta želiš da gledaš. Svaka takva rečenica je i još jedan podatak...
Problemi na kojima su ljudi radili cele karijere, rešeni od modela koji niko van kompanije nije video. Neki već govore...
Novi modeli Mete su, prema testovima same kompanije, rame uz rame sa vodećim modelima konkurencije. Ali glavna poruka nije koliko...
Na svakom kontinentu baterija kapaciteta četiri sata jeftinija je od gasne turbine sa otvorenim ciklusom. Paradoks: gas poskupljuju upravo data...
Ovaj sajt koristi kolačiće - da li je to u redu? Saznaj više
Prvi saznaj kada Metla objavi nesto novo
Ostavi svoj e-mail i pisacemo ti kada bude novi vodic ili nesto novo na Metli.