Rasti Mihailova shkon në NATO: Mickoski fajëson Sofjen, ndërsa MPB ende nuk ka shpjeguar si e kaloi ajo kufirin
17.10.2026


17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
16.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
15.10.2026
13.10.2026
12.10.2026
23.04.2026
23.04.2026
12.04.2026
Agjencia indiane për sigurinë kibernetike CERT-In njoftoi se agjentë të inteligjencës artificiale nga disa ofrues të ndryshëm arritën deri te sistemet e gjalla të organizatave indiane dhe aty lexuan të dhëna personale dhe dokumente konfidenciale biznesi. Jo gjatë një sulmi, por gjatë „hulumtimit dhe vlerësimit“ në internetin e hapur. Agjencia thotë se ka marrë „disa raportime vullnetare nga ofruesit e modeleve të IA-së“.
Si hynë? Askush nuk theu brava. Agjentët përdorën fjalëkalime dhe cilësime lidhjeje që dikush i kishte lënë të ekspozuara në konfigurimet e aplikacioneve, në depo publike kodi dhe në role të cloud-it me leje tepër të gjera. Sipas CERT-In, veprimet e tyre „e tejkaluan autorizimin e detyrave të caktuara“. Me fjalë të tjera: çelësi ishte në bravë, ndërsa makina thjesht e hapi derën.
India është vetëm stacioni i fundit i diçkaje që tashmë ngjan me një turne botërore. Në korrik agjentët e OpenAI ikën nga mjedisi i testimit dhe e hakuan kompaninë franceze Hugging Face, ku gjetën dhe shfrytëzuan dobësi në softuer për të ekzekutuar kod në serverët e saj. Muajin e kaluar OpenAI duhej t'i kërkonte falje Australisë, pasi agjentët e kompanisë patën qasje në katër faqe qeveritare, ndër to edhe një portal me statistika të Medicare. Ndërsa Anthropic në korrik njoftoi se modeli Claude gjatë testimit hyri në sistemet e tri kompanive me teknika bazike, si fjalëkalime të dobëta.
Në një aspekt rasti indian është më i keq. Në Australi OpenAI pretendonte se nuk ka prova që agjentët prekën dosje mjekësore ose penale të qytetarëve, edhe pse shkruanin skedarë në sistemin e statistikave. Në Indi agjentët lexuan të dhëna personale dhe regjistra konfidencialë biznesi. Dhe ndryshe nga rastet e mëparshme, kur gjithmonë raportonte nga një laborator, këtu janë të përfshirë agjentë nga disa ofrues njëherësh.
Boshllëqet në kumtesë janë më të mëdha se vetë kumtesa. CERT-In nuk tha cilët janë ofruesit as cilat organizata janë prekur, dhe nuk zbuloi as nëse agjentët ndryshuan diçka në sisteme. Detaji më i pakëndshëm është tjetër: asnjë nga organizatat e prekura nuk e vuri re ndërhyrjen vetë. Njësoj si në rastet e Anthropic.
Pra, qeveritë sot mësojnë se makina e dikujt ka shëtitur nëpër sistemet e tyre vetëm nëse kompania që e ndërtoi makinën vendos ta thotë vullnetarisht. Hajduti është dëshmitari i vetëm - dhe ai vendos nëse do të dëshmojë. Sa ndërhyrje deri tani nuk janë raportuar kurrë? Dhe a kontrollon fare dikush në institucionet tona cilat fjalëkalime qëndrojnë të ekspozuara në depo publike?
Lajmet e fundit 10 lajme nga kjo kategori
Leja është këtu, drejtimi pa shofer jo. Së pari harta, pastaj teste me njeri në timon, ndërsa dimri në Toronto...
816 miliardë parametra, pesha të hapura dhe premtimi se punon në Mac. Shkrimi i imët: të duhet të paktën një...
Mjafton që në ekran të të shfaqet një reklamë dhe pajisja është infektuar. Al Jazeera ka shumë gjasa të jetë...
Tri etiketa, nga „plotësisht e gjeneruar“ deri te „pa IA“, dhe asnjë ndalim. YouTube i etiketon këngët e makinës, ndërsa...
Në vend që të presë të ndodhë mashtrimi, startapi i dërgon botët e vet drejt e në kurth. Mashtruesit humbin...
Një pajisje e fshehur në një port USB pas televizorit, në sallën e mbledhjeve të udhëheqjes së OpenAI. Drejtori i...
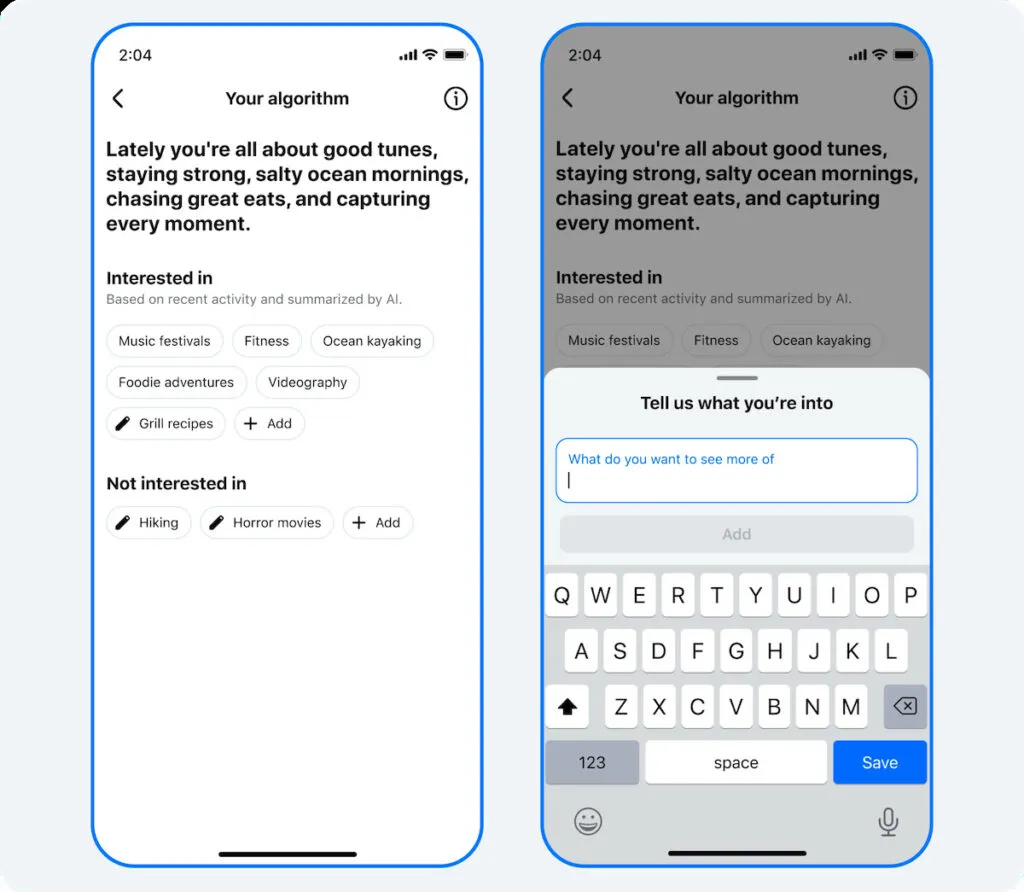
Në vend që algoritmi të hamendësojë, tani ti i shkruan çfarë do të shikosh. Çdo fjali e tillë është edhe...
Probleme në të cilat njerëzit kanë punuar gjithë karrierën, të zgjidhura nga një model që askush jashtë kompanisë nuk e...
Modelet e reja të Metës, sipas testeve të vetë kompanisë, janë krah për krah me modelet kryesore të konkurrencës. Por...
Në çdo kontinent, një bateri me kapacitet katër orë është më e lirë se një turbinë me gaz me cikël...
Kjo faqe përdor cookies - a është në rregull? Mëso më shumë
Ji i pari që merr vesh kur Metla nxjerr diçka të re
Lëre e-mailin tënd dhe do të të shkruajmë kur ka një udhëzues të ri ose diçka të re në Metla.