Kratovolu adam müdahale sırasında polisi bıçakladı: savcılık 40 yaşındaki şüpheli için tutuklama istiyor
15.09.2026


15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
13.09.2026
15.09.2026
15.09.2026
14.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
13.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
22.08.2026
20.08.2026
18.08.2026
23.04.2026
23.04.2026
12.04.2026
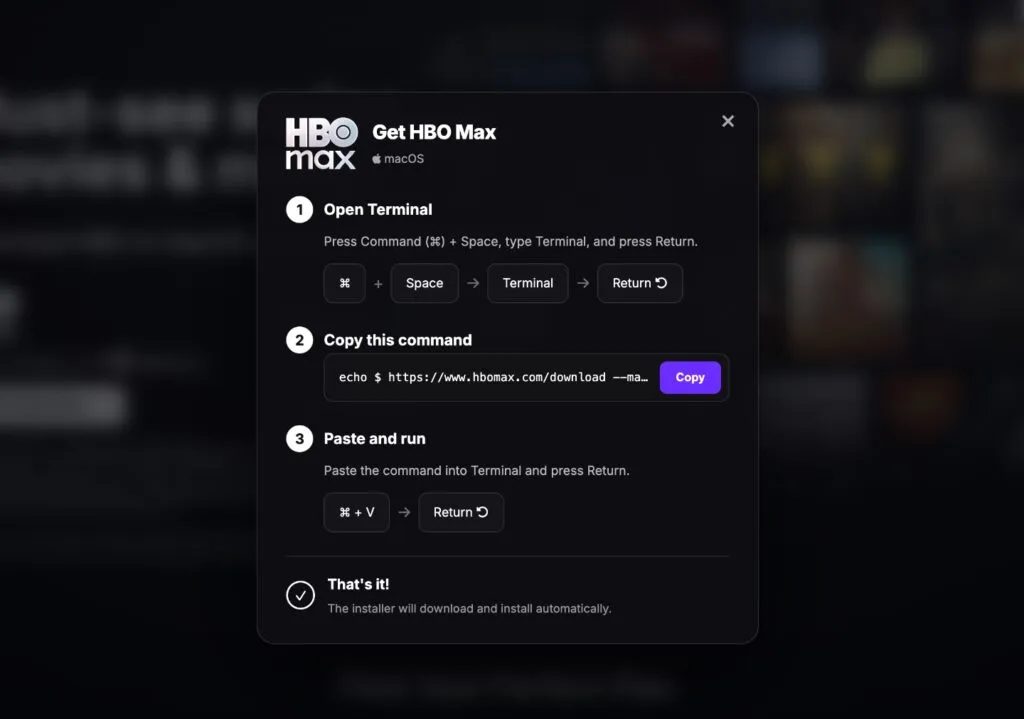
Saldırının ekinde virüs yok, indirilecek şüpheli bir dosya yok, Nijeryalı prensten mesaj da yok. Ekranda yalnızca "robot değilim" doğrulamasına benzeyen bir kutu var - ve üç adımlık bir talimat. Kurban kendi bilgisayarındaki terminali kendi açıyor, metni kendi kopyalıyor ve enter'a kendi basıyor. Oradan sonrası için başka bir şey gerekmiyor.
Bu tür saldırılara ClickFix deniyor ve güvenlik araştırmacılarına göre 2026 boyunca nadir bir şeyden internetin en hızlı büyüyen kesici aletlerinden birine dönüştüler. Eskiden teknik bir soruna hızlı çözüm arayan insanlara dayanıyorlardı. Bugün uluslararası bir operasyon halindeler.
İnsan tam olarak nasıl düşüyor
Sahte bir sayfa - ya da ele geçirilmiş gerçek bir sayfa - standart robot doğrulamasına benzeyen bir mesaj gösteriyor. Tıklamanın ardından bir "doğrulama" yapılması isteniyor; metnin Windows komut satırına veya Mac'te Terminal'e yapıştırılması talimatıyla. Kullanıcı enter'a bastığı anda bilgisayarına veri çalan bir yazılım kuruluyor: parolalar, açık tüm hesaplara erişim, kripto cüzdanlar.
Kilit ayrıntı, bunun neden işe yaradığı. Kullanıcı doğrudan terminalde çalıştığı için - komutun metinle doğrudan işletim sistemine verildiği yerde - bu saldırıların büyük bölümü antivirüs programlarını ve koruma araçlarını atlatıyor. Sizi koruyan program, bir saldırı değil, bilinçli olarak komut giren bir insan görüyor.
Reklam gerçek hesaptan geldiğinde
Araştırmacıların belgelediği son kampanya Reddit üzerinden yürüyor. Hackerlar, o ağda reklam yayımlamaya yetkili resmi HBO Max hesabını ele geçirdi ve üzerinden yüzlerce sahte ama inandırıcı reklam yayımladı - bunlar HBO Max'e benzeyen ve tam da bu talimatı içeren bir sayfaya götürüyor. Bunu Hudson Rock araştırmacıları tespit etti; olay ayrıca Reddit'in siber güvenlik forumunda bir tartışmaya dönüştü.
Reddit, "Reddit'te reklam yayımlamaya yetkili bir HBO Max hesabının ele geçirildiğini ve kötü amaçlı bağlantılar içeren reklamlar için kullanıldığını yakın zamanda öğrendiğini" doğruladı; hesabın kilitlendiğini, reklamların kaldırıldığını belirtti. Kaç kullanıcının etkilendiği ya da kaç kişinin tıkladığı sorusuna şirket yanıt vermedi. HBO'nun sahibi Warner Brothers Discovery ise sorulara hiç yanıt vermedi.
Yani rakamı kimse bilmiyor. Ve bu saldırının tüm mantığı da bu: birinin bildirmek zorunda olduğu bir sunucu ihlali yok, bildirim süresi olan çalınmış bir veritabanı yok. Yalnızca kapıyı kendi eliyle açan insanlar var, tek tek, ve çoğu zaman ancak hesaptan para kaybolduğunda öğreniyorlar.
Savunma tek cümle
Dünyada hiçbir meşru site, bir dizi izlemek, bir uygulama indirmek ya da insan olduğunuzu kanıtlamak için terminale komut yapıştırmanızı istemez. Ekranda böyle bir şey belirirse sayfa sahtedir - üstünde kimin logosu olursa olsun. Bilgisayar filoları yöneten şirketler Command Prompt ve PowerShell erişimini alan adı düzeyinde engelleyebilir; Mac kullanıcıları içinse bu tür kurulum girişimlerini yakalayan BlockBlock adlı bir araç var.
Gerisi alışkanlık. Beyaz yazılı siyah bir pencereye kopyala-yapıştır kombinasyonu, bilgisayarınızdaki en güçlü araçtır - size emin olup olmadığınızı sormaz. O komutu size kim yazdı?
Bu kategorinin 10 haber en son haberleri
Aynı şirketteki bir bilim insanı, önümüzdeki on yılda insanlığın yok olma olasılığını yüzde 10'un üzerinde görüyor. Uyarıyı yapan aynı insanlar...
Etkinlik sürerken başkan telefon açtı, çipleri üreten adam da yavaşlama olmayacağını söyledi. Salonda kimse bu yanıtın kimin işine baktığını sormadı.
Bir araştırmacı, şirketler hayatlarımızla kumar oynadığı için ayrıldı. Anthropic onu yalanlamak yerine doğruladı - ünlemle ve kimsenin hesaplamadığı bir yüzdeyle....
Bir cümle yaz, bir oyun al. Şimdiye dek yalnızca Yeni Zelanda'da çalışıyordu, artık Belgrat'ta da. Platformdaki yapımcılar 12 ayda 1,7...
Bir sektörün en büyük iki şirketi, ne kadar hızlı koşulabileceğine dair kurallar istediğinde, o kurallar nadiren onları engeller. Arkalarındakini engeller.
Tek bir parola düşmedi. Düşen şey, devlet alan adından gelen bir yazının otomatik olarak gerçek bir yazı olduğu varsayımıydı -...
Matematiğin en büyük isimleri yapay zekâ laboratuvarlarına karşı bir mektup imzaladı. Tartışma makinenin çözüp çözmediği değil - çözümün altına kimin...

Beş kampanya, 200 milyon alışveriş, ve savunma bir Japonca çeviri isteği karşısında düştü. Başkasının metnini toplayan sektör, kendi metninin de...

Hackerlar bir yıl boyunca içerideydi. Şirket bunu ancak bir gazeteci kendi ehliyetini karanlık ağda bulduktan sonra doğruladı - ABD savunma...
Finans direktörü kurulda yeterli oyu topladı ve şimdi şirketi yönetiyor. Kurucu bunu toplantıdan 50 dakika önce öğrendi ve avukat istedi...
Bu site çerez kullanıyor - senin için uygun mu? Daha fazla bilgi
Metla yeni bir şey çıkardığında ilk sen öğren
E-postanı bırak, Metla'da yeni bir rehber ya da yeni bir şey olduğunda sana yazalım.