Mann aus Kratovo sticht Polizisten mitten im Einsatz nieder: Staatsanwaltschaft fordert Haft für den 40-Jährigen
15.09.2026


15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
13.09.2026
15.09.2026
15.09.2026
14.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
13.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
14.09.2026
14.09.2026
13.09.2026
22.08.2026
20.08.2026
18.08.2026
23.04.2026
23.04.2026
12.04.2026
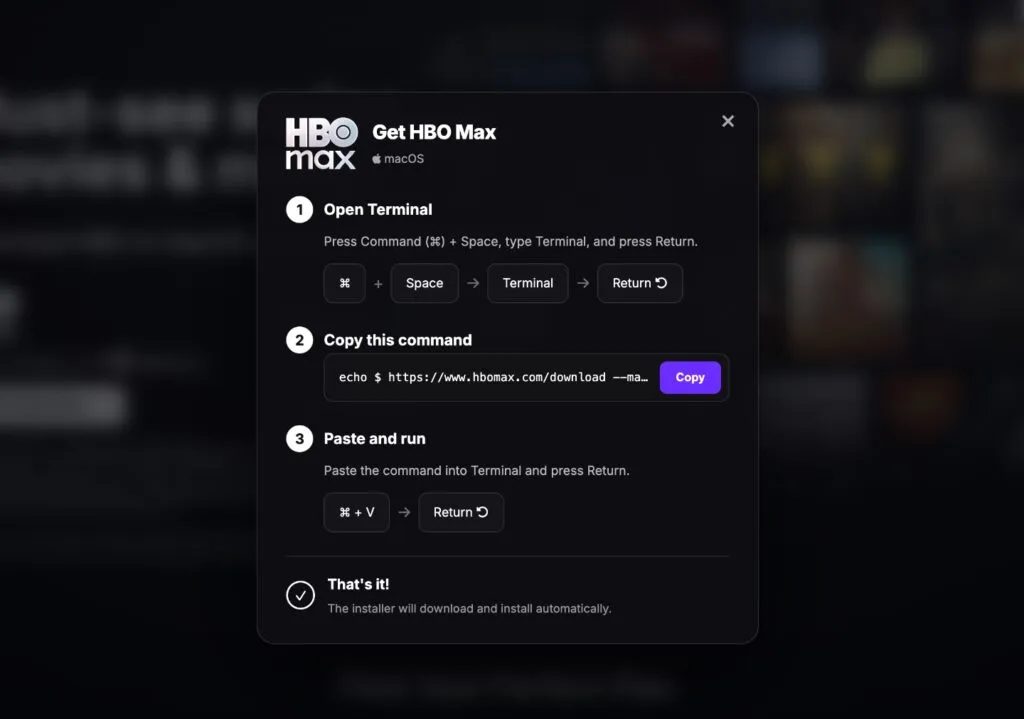
Der Angriff hat keinen Virus im Anhang, keine verdächtige Datei zum Herunterladen und keine Nachricht von einem nigerianischen Prinzen. Es gibt nur ein Kästchen auf dem Bildschirm, das aussieht wie die „Ich bin kein Roboter“-Prüfung - und eine Anleitung in drei Schritten. Das Opfer öffnet selbst das Terminal auf dem eigenen Rechner, kopiert selbst den Text und drückt selbst Enter. Von da an ist nichts weiter nötig.
Solche Angriffe heißen ClickFix und wuchsen laut Sicherheitsforschern im Laufe des Jahres 2026 von einer Seltenheit zu einer der am schnellsten wachsenden Klingen im Internet. Früher stützten sie sich auf Menschen, die eine schnelle Lösung für ein technisches Problem suchen. Heute sind sie eine internationale Operation.
Wie genau ein Mensch hineinfällt
Eine gefälschte Seite - oder eine echte, geknackte Seite - zeigt eine Meldung, die einer üblichen Anti-Roboter-Prüfung gleicht. Nach dem Klick erscheint die Aufforderung, eine „Überprüfung“ durchzuführen, mit der Anweisung, den Text in die Windows-Befehlszeile oder ins Terminal auf dem Mac einzufügen. In dem Moment, in dem der Nutzer Enter drückt, installiert sich auf seinem Rechner Software, die Daten stiehlt: Passwörter, Zugang zu allen offenen Konten, Krypto-Wallets.
Das entscheidende Detail ist, warum das durchgeht. Weil der Nutzer direkt im Terminal arbeitet - dort, wo ein Befehl als Text an das Betriebssystem selbst gegeben wird - umgeht ein großer Teil dieser Angriffe Antivirenprogramme und Schutzwerkzeuge. Das Programm, das Sie schützt, sieht einen Menschen, der bewusst einen Befehl eingibt, und keinen Angriff.
Wenn die Werbung vom echten Konto kommt
Die jüngste von Forschern dokumentierte Kampagne läuft über Reddit. Hacker knackten das offizielle Konto von HBO Max, das befugt ist, in diesem Netzwerk Werbung zu schalten, und veröffentlichten darüber Hunderte gefälschter, aber überzeugender Anzeigen - die auf eine Seite führen, die wie HBO Max aussieht und genau diese Anleitung enthält. Festgestellt haben das die Forscher von Hudson Rock, und der Fall entwickelte sich auch zu einer Diskussion im Reddit-Forum für Cybersicherheit.
Reddit bestätigte, man habe „kürzlich erfahren, dass ein HBO-Max-Konto, das zur Schaltung von Werbung auf Reddit befugt ist, kompromittiert und für Anzeigen mit schädlichen Links genutzt wurde“, und das Konto sei gesperrt, die Anzeigen entfernt. Auf die Frage, wie viele Nutzer betroffen waren oder wie viele geklickt haben, antwortete das Unternehmen nicht. Warner Brothers Discovery, Eigentümer von HBO, antwortete auf die Fragen überhaupt nicht.
Also kennt niemand die Zahl. Und genau das ist der Sinn dieses Angriffs: Es gibt keinen Servereinbruch, den jemand melden muss, keine gestohlene Datenbank mit Meldefrist. Es gibt nur Menschen, die sich die Tür selbst geöffnet haben, einer nach dem anderen, und die es meist erst erfahren, wenn das Geld vom Konto verschwindet.
Die Verteidigung ist ein Satz
Keine einzige seriöse Seite der Welt wird Sie bitten, einen Befehl ins Terminal einzufügen, um eine Serie zu sehen, eine App herunterzuladen oder zu beweisen, dass Sie ein Mensch sind. Erscheint das auf dem Bildschirm, ist die Seite gefälscht - egal, wessen Logo oben steht. Firmen, die Rechnerflotten verwalten, können den Zugriff auf Command Prompt und PowerShell domänenweit sperren, und für Mac-Nutzer gibt es ein Werkzeug namens BlockBlock, das solche Installationsversuche abfängt.
Der Rest ist Gewohnheit. Die Kombination aus Kopieren und Einfügen in ein schwarzes Fenster mit weißem Text ist das mächtigste Werkzeug auf Ihrem Rechner - es fragt nicht, ob Sie sicher sind. Wer hat Ihnen diesen Befehl geschrieben?
Die neuesten 10 Nachrichten aus dieser Kategorie
Ein Wissenschaftler derselben Firma hält die Wahrscheinlichkeit einer Auslöschung der Menschheit im kommenden Jahrzehnt für höher als 10 Prozent. Dieselben...
Der Präsident rief während der Veranstaltung an, und der Mann, der die Chips herstellt, antwortete, es werde keine Verlangsamung geben....
Ein Forscher ging, weil die Firmen mit unserem Leben spielen. Statt ihn zu dementieren, bestätigte Anthropic ihn - mit Ausrufezeichen...
Schreib einen Satz, bekomm ein Spiel. Bisher lief es nur in Neuseeland, jetzt auch in Belgrad. Die Ersteller auf der...
Wenn die zwei größten Firmen einer Branche Regeln dafür fordern, wie schnell gelaufen werden darf, stören diese Regeln selten sie...
Kein einziges Passwort fiel. Gefallen ist die Annahme, ein Schreiben von einer Behördendomain sei automatisch ein echtes Schreiben - und...
Die größten Namen der Mathematik haben einen Brief gegen die KI-Labore unterzeichnet. Der Streit dreht sich nicht darum, ob die...

Fünf Kampagnen, 200 Millionen Austausche, und die Abwehr fiel vor einer Bitte um japanische Übersetzung. Die Branche, die fremde Texte...

Die Hacker waren ein ganzes Jahr drin. Die Firma bestätigte es erst, nachdem ein Journalist seinen eigenen Führerschein im Darknet...
Der Finanzchef sammelte genug Stimmen im Vorstand und führt nun die Firma. Der Gründer erfuhr es 50 Minuten vor der...
Diese Seite verwendet Cookies - ist das okay? Mehr erfahren
Erfahre als Erster, wenn Metla etwas Neues startet
Hinterlasse deine E-Mail-Adresse und wir schreiben dir, wenn es einen neuen Ratgeber oder etwas Neues auf Metla gibt.