„Kriminal kao usluga” sa kol-centrima i u Makedoniji: preko 4 miliona evra štete, žrtve u 50 zemalja
04.11.2026


04.11.2026
04.11.2026
04.11.2026
04.11.2026
03.11.2026
03.11.2026
04.11.2026
04.11.2026
03.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
03.11.2026

02.11.2026
04.11.2026
04.11.2026
03.11.2026
04.11.2026
03.11.2026
02.11.2026
23.04.2026
23.04.2026
12.04.2026
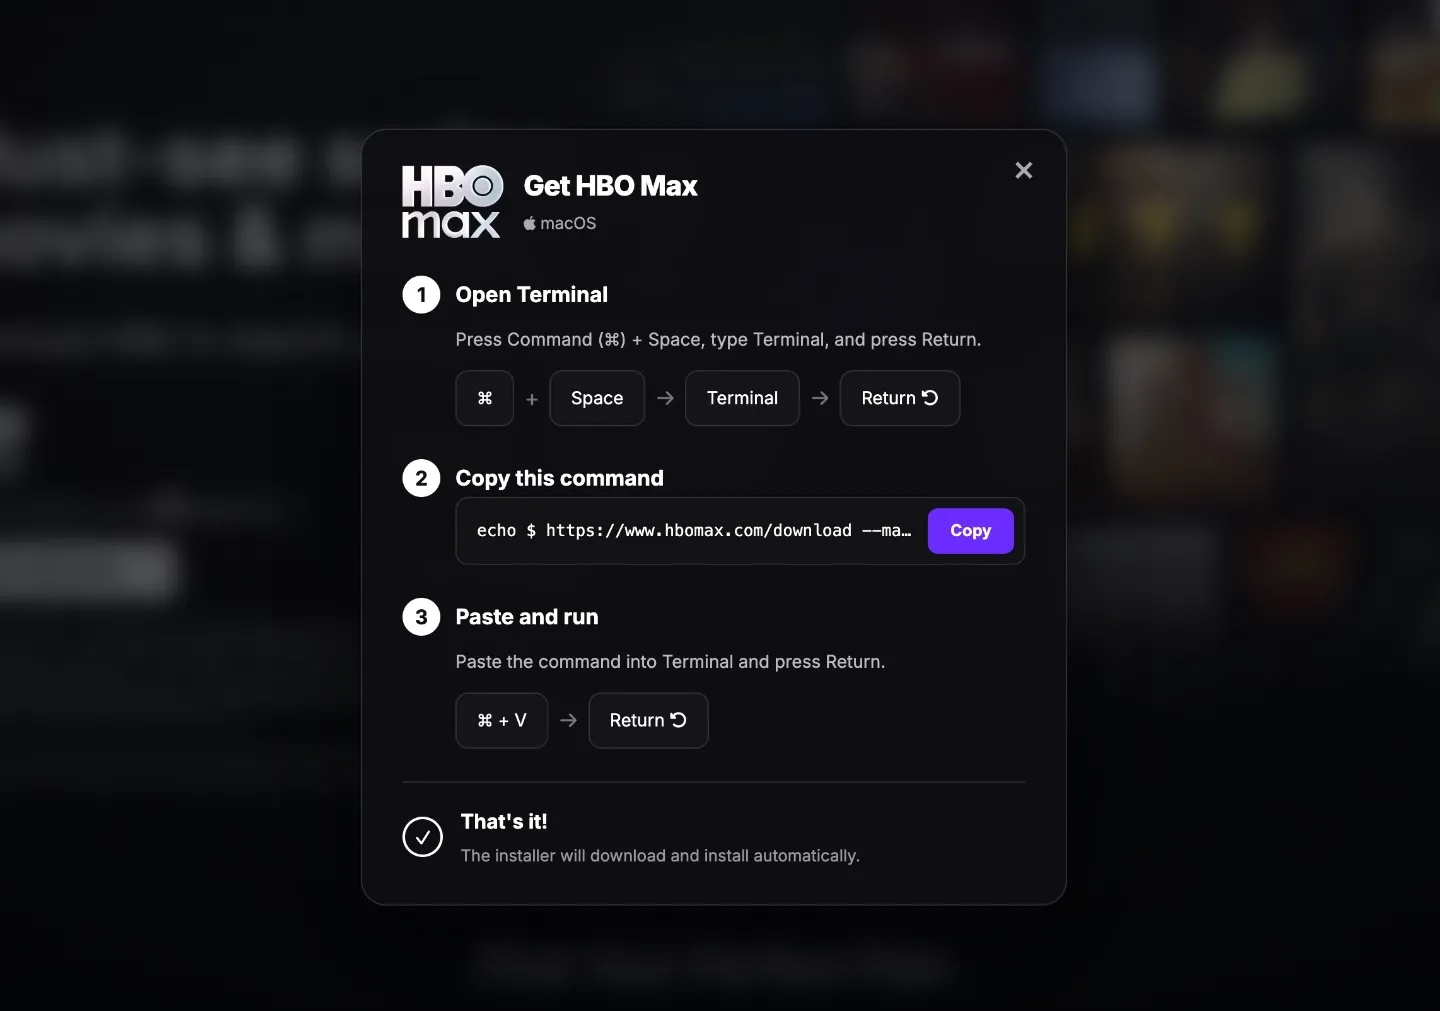
Napad nema virus u prilogu, nema sumnjivu datoteku za preuzimanje i nema poruku od nigerijskog princa. Ima samo jednu kutiju na ekranu koja izgleda kao provera „nisam robot” - i uputstvo u tri koraka. Žrtva sama otvara terminal na svom kompjuteru, sama kopira tekst i sama pritiska enter. Odatle nadalje, ništa više nije potrebno.
Ovakvi napadi zovu se ClickFix i, prema bezbednosnim istraživačima, tokom 2026. godine prerasli su iz retkosti u jedno od najbrže rastućih sečiva na internetu. Ranije su se oslanjali na ljude koji traže brzo rešenje za neki tehnički problem. Danas su međunarodna operacija.
Kako tačno pada čovek
Lažna stranica - ili prava stranica koja je probijena - prikazuje poruku koja liči na standardnu anti-robot proveru. Posle klika pojavljuje se zahtev da se napravi „provera”, sa uputstvom da se tekst zalepi u komandnu liniju Windowsa ili u Terminal na Macu. U trenutku kada korisnik pritisne enter, na njegovom kompjuteru se instalira softver koji krade podatke: lozinke, pristup svim otvorenim nalozima, kripto-novčanike.
Ključni detalj je zašto ovo prolazi. Pošto korisnik radi direktno u terminalu - tamo gde se komanda daje tekstom samom operativnom sistemu - veliki deo ovih napada zaobilazi antivirusne programe i zaštitne alatke. Program koji vas čuva vidi čoveka koji svesno unosi komandu, a ne napad.
Kada je reklama sa pravog naloga
Poslednja kampanja koju su istraživači dokumentovali ide preko Reddita. Hakeri su probili zvanični nalog HBO Max ovlašćen da pušta reklame na toj mreži i preko njega objavili stotine lažnih, ali uverljivih reklama - koje vode do stranice koja liči na HBO Max i sadrži upravo ovo uputstvo. To su utvrdili istraživači iz Hudson Rocka, a slučaj se razvio i u diskusiju na forumu Reddita posvećenom sajber-bezbednosti.
Reddit je potvrdio da je „nedavno saznao da je nalog HBO Max ovlašćen da pušta reklame na Redditu bio kompromitovan i iskorišćen za reklame koje sadrže zlonamerne linkove”, i da je nalog zaključan, a reklame uklonjene. Na pitanje koliko je korisnika pogođeno ili koliko ih je kliknulo - kompanija nije odgovorila. Warner Brothers Discovery, vlasnik HBO-a, uopšte nije odgovorio na pitanja.
Dakle niko ne zna brojku. A to je i cela poenta ovog napada: nema proboja u server koji neko mora da prijavi, nema ukradene baze sa rokom za obaveštavanje. Ima samo ljudi koji su sami sebi otvorili vrata, jedan po jedan, i najčešće saznaju tek kada nestane novac sa računa.
Odbrana je jedna rečenica
Nijedna legitimna stranica na svetu neće vas zamoliti da zalepite komandu u terminal da biste gledali seriju, preuzeli aplikaciju ili dokazali da ste čovek. Ako se to pojavi na ekranu, stranica je lažna - nezavisno od toga čiji logo stoji gore. Firme koje upravljaju flotama kompjutera mogu da blokiraju pristup Command Promptu i PowerShellu na nivou celog domena, a za korisnike Maca postoji alatka pod nazivom BlockBlock koja hvata pokušaje ovakve instalacije.
Ostalo je navika. Kombinacija kopiraj-zalepi u crn prozor sa belim tekstom najmoćnija je alatka na vašem kompjuteru - ona ne pita da li ste sigurni. Ko vam je napisao tu komandu?
Najnovije 10 vesti iz ove kategorije
Džefri Hinton se ne plaši robota, već mraka: struja i banke u kolapsu danima. I priznaje da bi možda bilo...
Najpopularniji AI drugari imaju 220 miliona preuzimanja, a mnogi od njih ciljaju baš mlađe. Apple sada traži oznaku 18+, ali...
Pola metra plastike, odštampano u orbiti. Zvuči skromno, ali cela svemirska industrija udara u jedno ograničenje: sve što leti mora...
Dizajnirao ga je čovek koji je crtao iPhone, ismejan je na premijeri, rasprodat pre prve isporuke. Kad je cena preko...
Dublje u prospektu za berzu, u delu o rizicima, Anthropic je napisao da bi razvoj modela kompanije uskoro mogla da...
Bundestag broji potencijalno hakovane telefone, a Berlin ćuti da li je i Merc bio meta. Ironija: nemačka policija je i...
Kompanija u vlasništvu SpaceX-a tvrdila je i da građani nemaju pravo da tuže za vazduh koji dišu. Sud se nije...
Model kineskog WeChata sada gradi aplikacija u pretežno američkom vlasništvu. Ko odlučuje gde jedeš, gde spavaš i kome šalješ novac,...

Google plaća za veštačku inteligenciju koja mu jede zaradu od pretraživanja, Amazon je za godinu dana potrošio 42 milijarde dolara...
Istraživač koji je našao rupu nije imao ni gde da je prijavi, pa je zatražio pomoć od novinara. Kompanija sada...
Ovaj sajt koristi kolačiće - da li je to u redu? Saznaj više
Prvi saznajte kada Metla objavi nešto novo
Ostavite e-mail i pisaćemo Vam kada bude novi vodič ili nešto novo na Metli.