„Krim si shërbim“ me qendra thirrjesh edhe në Maqedoni: mbi 4 milionë euro dëm, viktima në 50 vende
04.11.2026


04.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
03.11.2026
03.11.2026
04.11.2026
04.11.2026
03.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
03.11.2026

02.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
04.11.2026
03.11.2026
04.11.2026
03.11.2026
02.11.2026
23.04.2026
23.04.2026
12.04.2026
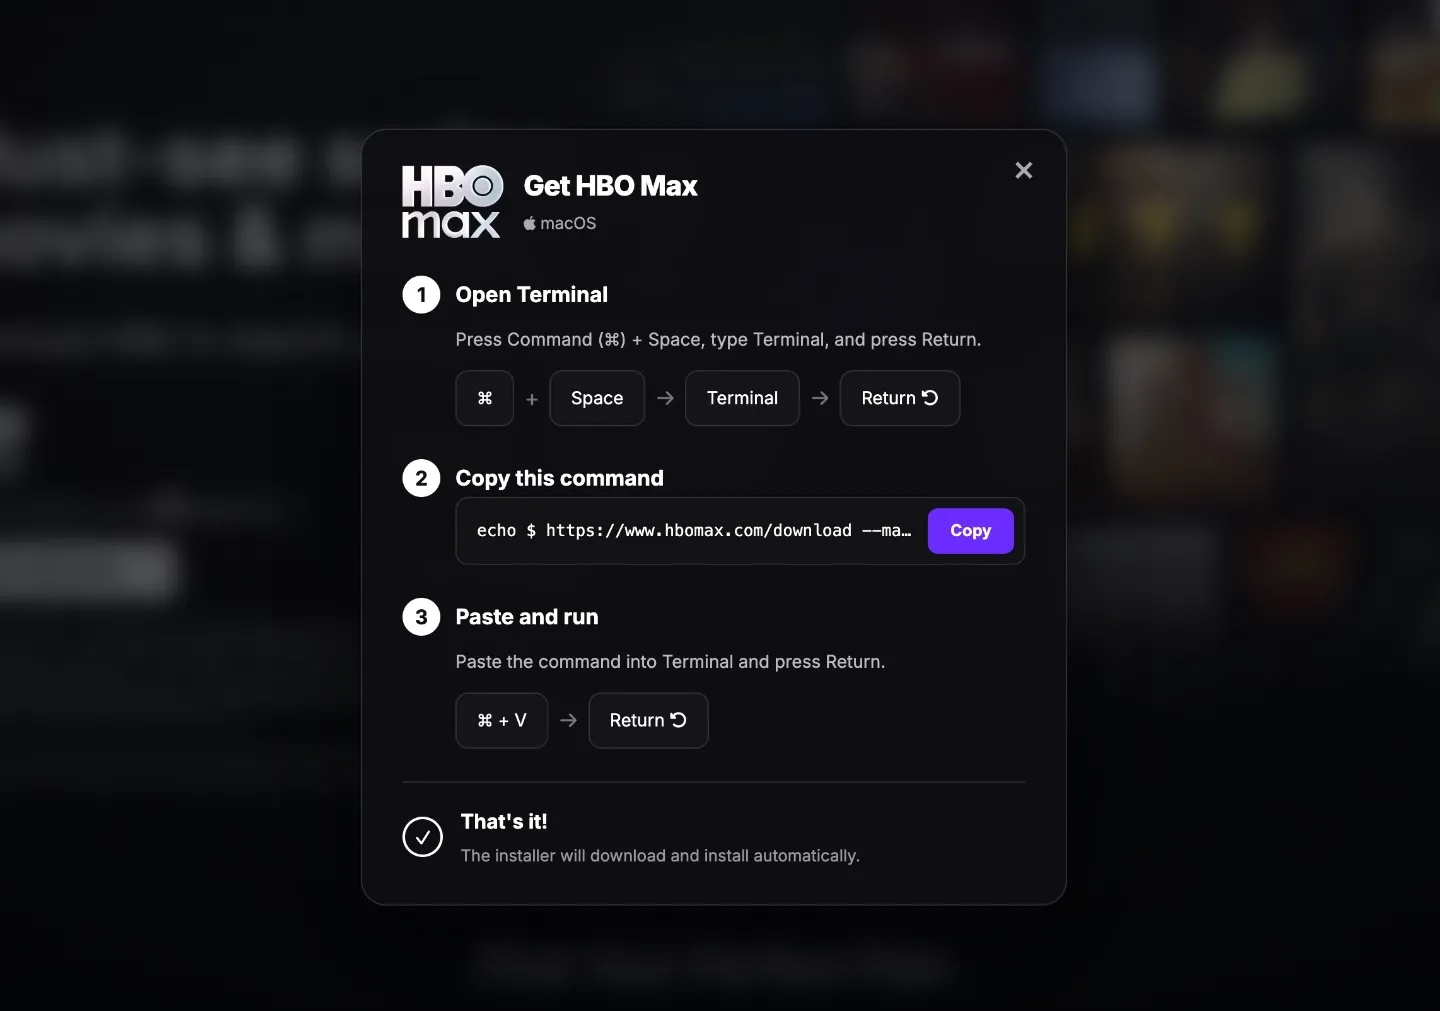
Sulmi nuk ka virus në bashkëngjitje, nuk ka skedar të dyshimtë për shkarkim dhe nuk ka mesazh nga një princ nigerian. Ka vetëm një kuti në ekran që duket si verifikimi „nuk jam robot“ - dhe një udhëzim në tre hapa. Viktima vetë e hap terminalin në kompjuterin e vet, vetë e kopjon tekstin dhe vetë shtyp enter. Prej andej e tutje, asgjë tjetër nuk nevojitet.
Sulme të tilla quhen ClickFix dhe, sipas hulumtuesve të sigurisë, gjatë vitit 2026 u rritën nga rrallësi në një nga tehet me rritjen më të shpejtë në internet. Më parë mbështeteshin te njerëzit që kërkojnë zgjidhje të shpejtë për ndonjë problem teknik. Sot janë operacion ndërkombëtar.
Si bie saktësisht njeriu
Një faqe e rreme - ose një faqe e vërtetë e thyer - shfaq një mesazh që i ngjan verifikimit standard anti-robot. Pas klikimit shfaqet kërkesa për të bërë një „verifikim“, me udhëzimin që teksti të ngjitet në rreshtin komandues të Windows-it ose në Terminal te Mac-u. Në momentin kur përdoruesi shtyp enter, në kompjuterin e tij instalohet softuer që vjedh të dhëna: fjalëkalime, qasje në të gjitha llogaritë e hapura, kuleta kripto.
Detaji kyç është pse kjo kalon. Meqë përdoruesi punon drejtpërdrejt në terminal - aty ku komanda i jepet me tekst vetë sistemit operativ - një pjesë e madhe e këtyre sulmeve i anashkalojnë programet antivirus dhe mjetet mbrojtëse. Programi që ju ruan sheh një njeri që me vetëdije fut një komandë, jo një sulm.
Kur reklama vjen nga llogaria e vërtetë
Fushata e fundit që hulumtuesit e dokumentuan shkon përmes Reddit. Hakerët thyen llogarinë zyrtare të HBO Max të autorizuar të nxjerrë reklama në atë rrjet dhe përmes saj publikuan qindra reklama të rreme, por bindëse - të cilat çojnë te një faqe që i ngjan HBO Max dhe përmban pikërisht këtë udhëzim. Këtë e konstatuan hulumtuesit nga Hudson Rock, ndërsa rasti u zhvillua edhe në diskutim në forumin e Reddit kushtuar sigurisë kibernetike.
Reddit konfirmoi se „së fundmi mësoi se një llogari e HBO Max e autorizuar të nxjerrë reklama në Reddit ishte komprometuar dhe përdorur për reklama që përmbajnë lidhje keqdashëse“, dhe se llogaria është bllokuar e reklamat janë hequr. Në pyetjen sa përdorues janë prekur ose sa vetë klikuan - kompania nuk u përgjigj. Warner Brothers Discovery, pronar i HBO-së, fare nuk u përgjigj në pyetjet.
Pra askush nuk e di shifrën. Dhe kjo është edhe e gjithë poenta e këtij sulmi: nuk ka thyerje serveri që dikush duhet ta raportojë, nuk ka bazë të vjedhur me afat njoftimi. Ka vetëm njerëz që vetë ia hapën derën, një nga një, dhe që më së shpeshti marrin vesh vetëm kur zhduken paratë nga llogaria.
Mbrojtja është një fjali
Asnjë faqe legjitime në botë nuk do t'ju kërkojë të ngjitni një komandë në terminal për të parë një serial, për të shkarkuar një aplikacion ose për të vërtetuar se jeni njeri. Nëse kjo shfaqet në ekran, faqja është e rreme - pavarësisht se logoja e kujt qëndron lart. Firmat që menaxhojnë flota kompjuterësh mund ta bllokojnë qasjen te Command Prompt dhe PowerShell në nivel të tërë domenit, ndërsa për përdoruesit e Mac-ut ekziston një mjet i quajtur BlockBlock që i kap përpjekjet për një instalim të tillë.
Pjesa tjetër është zakon. Kombinimi kopjo-ngjit në një dritare të zezë me tekst të bardhë është mjeti më i fuqishëm në kompjuterin tuaj - ai nuk pyet nëse jeni të sigurt. Kush jua shkroi atë komandë?
Lajmet e fundit 10 lajme nga kjo kategori
Geoffrey Hinton nuk ka frikë nga robotët, por nga errësira: rryma dhe bankat në kolaps për ditë të tëra. Dhe...
Shoqëruesit më të njohur me IA kanë 220 milionë shkarkime, dhe shumë prej tyre synojnë pikërisht të rinjtë. Apple tani...
Gjysmë metri plastikë, e printuar në orbitë. Tingëllon modeste, por e gjithë industria hapësinore përplaset me një kufizim: gjithçka që...
I projektuar nga njeriu që vizatoi iPhone, i përqeshur në premierë, i shitur para dërgesës së parë. Kur çmimi është...
Më thellë në prospektin për bursë, në pjesën për rreziqet, Anthropic shkroi se zhvillimin e modeleve të kompanisë së shpejti...
Bundestagu numëron telefona potencialisht të hakuar, ndërsa Berlini hesht nëse edhe Merz ishte në shënjestër. Ironia: policia gjermane vetë kishte...
Kompania në pronësi të SpaceX pretendonte edhe se qytetarët nuk kanë të drejtë të padisin për ajrin që thithin. Gjykata...
Modelin e WeChat kinez tani po e ndërton një aplikacion në pronësi kryesisht amerikane. Kush vendos ku ha, ku fle...

Google paguan për inteligjencë artificiale që ia ha fitimin nga kërkimi, Amazon brenda një viti shpenzoi 42 miliardë dollarë para...
Hulumtuesi që e gjeti vrimën nuk kishte as ku ta raportonte, ndaj kërkoi ndihmë nga gazetarët. Kompania tani thotë se...
Kjo faqe përdor cookies - a është në rregull? Mëso më shumë
Merrni vesh të parët kur Metla nxjerr diçka të re
Lini e-mailin dhe do t'Ju shkruajmë kur ka një udhëzues të ri ose diçka të re në Metla.