Кратовец со нож прободе полицаец среде интервенција: обвинителството бара притвор за 40-годишникот
15.09.2026


15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
13.09.2026
15.09.2026
15.09.2026
14.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
13.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
15.09.2026
14.09.2026
09.03.2026
27.02.2026
19.02.2026
14.09.2026
14.09.2026
13.09.2026
22.08.2026
20.08.2026
18.08.2026
23.04.2026
23.04.2026
12.04.2026
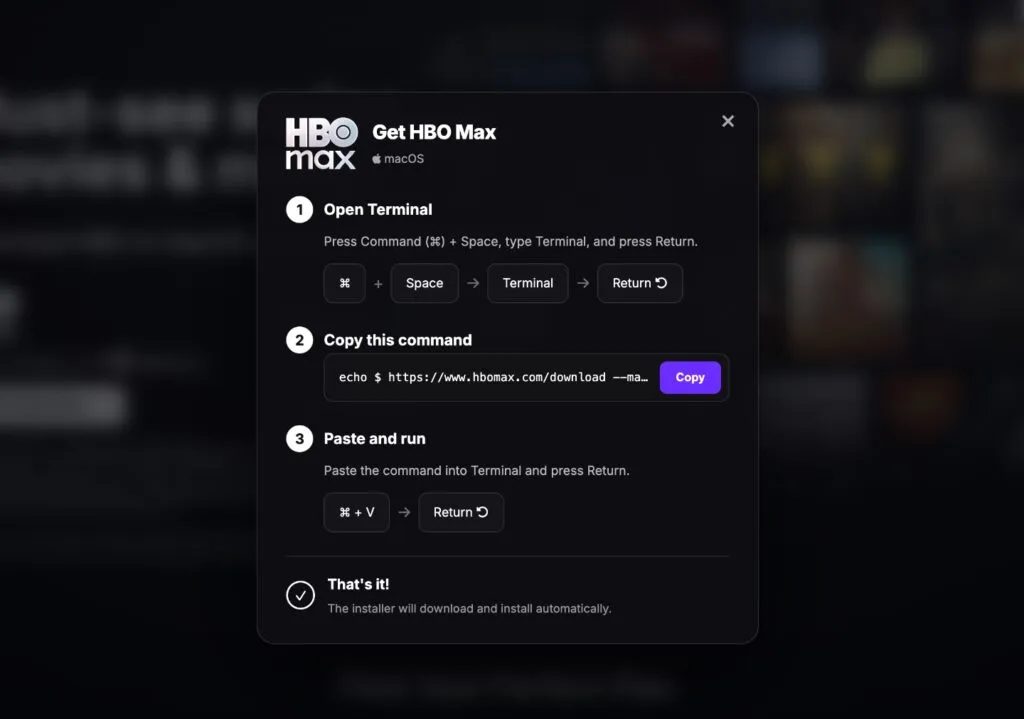
Нападот нема вирус во прилог, нема сомнителна датотека за преземање и нема пораката од нигериски принц. Има само една кутија на екранот што изгледа како проверката „не сум робот“ – и упатство во три чекори. Жртвата сама го отвора терминалот на својот компјутер, сама го копира текстот и сама притиска ентер. Оттаму натаму, ништо повеќе не е потребно.
Ваквите напади се викаат ClickFix и, според безбедносните истражувачи, во текот на 2026 година прераснале од реткост во едно од најбрзо растечките сечила на интернет. Порано се потпираа на луѓе што бараат брзо решение за некој технички проблем. Денес се меѓународна операција.
Како точно паѓа човекот
Лажна страница – или вистинска страница што е пробиена – прикажува порака што личи на стандардна анти-робот проверка. По кликот се појавува барање да се направи „проверка“, со упатство текстот да се залепи во командната линија на Windows или во Terminal на Mac. Во моментот кога корисникот ќе притисне ентер, на неговиот компјутер се инсталира софтвер што краде податоци: лозинки, пристап до сите отворени сметки, крипто-паричници.
Клучниот детал е зошто ова поминува. Бидејќи корисникот работи директно во терминалот – таму каде што се дава команда со текст до самиот оперативен систем – голем дел од овие напади ги заобиколуваат антивирусните програми и заштитните алатки. Програмата што ве чува гледа човек што свесно внесува команда, а не напад.
Кога рекламата е од вистинската сметка
Последната кампања што ја документирале истражувачите оди преку Reddit. Хакерите ја пробиле официјалната сметка на HBO Max овластена да пушта реклами на таа мрежа и преку неа објавиле стотици лажни, но уверливи реклами – кои водат до страница што личи на HBO Max и го содржи токму ова упатство. Тоа го утврдиле истражувачите од Hudson Rock, а случајот се разви и во дискусија на форумот на Reddit посветен на сајбер-безбедност.
Reddit потврди дека „неодамна дозна дека сметка на HBO Max овластена да пушта реклами на Reddit била компромитирана и искористена за реклами што содржат злонамерни линкови“, и дека сметката е заклучена, а рекламите отстранети. На прашањето колку корисници биле погодени или колкумина кликнале – компанијата не одговори. Warner Brothers Discovery, сопственик на HBO, воопшто не одговори на прашањата.
Значи никој не знае бројката. А тоа е и целата поента на овој напад: нема пробив во сервер што некој мора да го пријави, нема украдена база со рок за известување. Има само луѓе што сами си отвориле врата, еден по еден, и најчесто дознаваат дури кога ќе исчезнат парите од сметката.
Одбраната е една реченица
Ниту една легитимна страница на светот нема да ве замоли да залепите команда во терминалот за да гледате серија, да преземете апликација или да докажете дека сте човек. Ако тоа се појави на екранот, страницата е лажна – независно чие лого стои горе. Фирмите што управуваат со флоти компјутери можат да го блокираат пристапот до Command Prompt и PowerShell на ниво на цел домен, а за корисниците на Mac постои алатка наречена BlockBlock што ги фаќа обидите за ваква инсталација.
Останатото е навика. Комбинацијата копирај-залепи во црн прозорец со бел текст е најмоќната алатка на вашиот компјутер – таа не прашува дали сте сигурни. Кој ви ја пишал таа команда?
Најновите 10 вести од оваа категорија
Научник во истата компанија смета дека веројатноста за истребување на човештвото надминува 10 проценти во следната деценија. Истите луѓе што...
Претседателот се јави на телефон додека траеше настанот, а човекот што ги прави чиповите одговори дека забавување нема да има....
Еден истражувач си замина затоа што фирмите коцкаат со нашите животи. Наместо да го демантираат, во Anthropic го потврдија -...
Напиши реченица, добиј игра. Досега работеше само на Нов Зеланд, сега и во Белград. Создавачите на платформата заработиле 1,7 милијарди...
Кога двете најголеми фирми во една индустрија бараат правила за тоа колку брзо смее да се трча, правилата ретко им...
Не падна ниту една лозинка. Падна претпоставката дека допис од државен домен е автоматски вистински допис - а тоа е...
Најголемите имиња во математиката потпишаа писмо против лабораториите за вештачка интелигенција. Спорот не е дали машината решава - туку кој...

Пет кампањи, 200 милиони размени, а одбраната паднала пред барање за превод на јапонски. Индустријата што собираше туѓ текст открива...

Хакерите биле внатре цела година. Фирмата потврди дури откако новинар ја најде својата дозвола на темниот интернет - заедно со...
Финансискиот директор собрал доволно гласови во одборот и сега ја води фирмата. Основачот дознал 50 минути пред состанокот и побарал...
Оваа страница користи колачиња - дали е тоа во ред? Дознај повеќе
Први дознајте кога Метла пушта нешто ново
Оставете е-маил и ќе ви пишеме кога има нов водич или нешто ново на Метла.