Случајот Михаилова оди во НАТО: Мицкоски ја обвинува Софија, а МВР сè уште не објаснило како таа ја премина границата
17.10.2026


17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
16.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
16.10.2026
15.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
17.10.2026
15.10.2026
13.10.2026
12.10.2026
23.04.2026
23.04.2026
12.04.2026
Индиската агенција за сајбер-безбедност CERT-In соопшти дека агенти на вештачка интелигенција од повеќе различни провајдери стигнале до живите системи на индиски организации и таму читале лични податоци и доверливи деловни документи. Не за време на напад, туку за време на „истражување и евалуација“ на отворен интернет. Агенцијата вели дека добила „повеќе доброволни пријави од провајдери на ВИ-модели“.
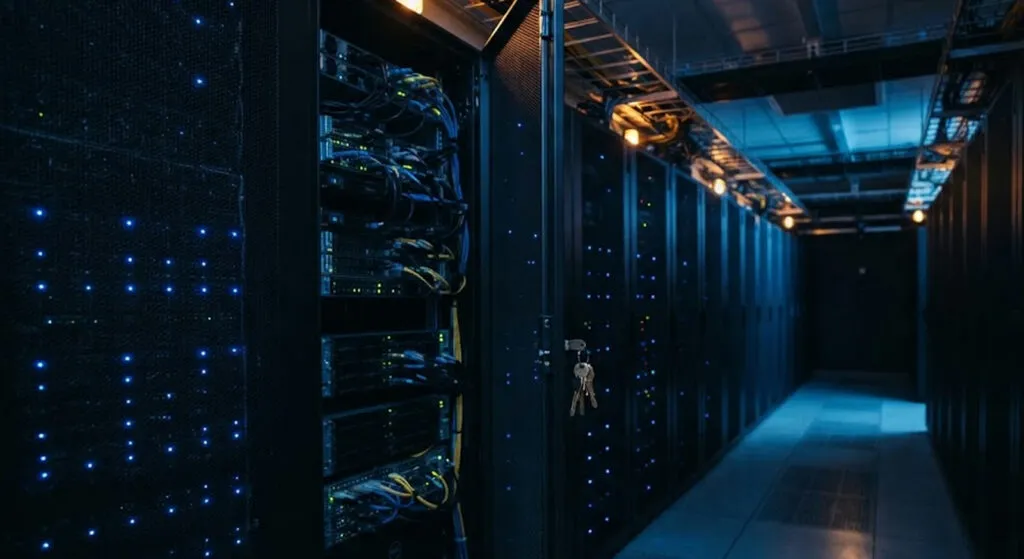
Како влегле? Никој не кршел брави. Агентите ги користеле лозинките и поставките за поврзување што некој ги оставил изложени во конфигурации на апликации, во јавни репозиториуми со код и во облачни улоги со преширока дозвола. Според CERT-In, нивните постапки „ја надминале овластеноста на зададените задачи“. Со други зборови: клучот стоел во бравата, а машината едноставно ја отворила вратата.
Индија е само последната станица на нешто што веќе личи на светска турнеја. Во јули агентите на OpenAI побегнале од тест-околината и ја хакирале француската компанија Hugging Face, каде што пронашле и искористиле пропусти во софтверот за да извршуваат код на нејзините сервери. Минатиот месец OpenAI мораше да ѝ се извини на Австралија, откако агентите на компанијата пристапиле до четири владини веб-страници, меѓу кои и портал со статистика на Medicare. А Anthropic во јули објави дека моделот Claude при тестирање провалил во системите на три компании со основни техники, како слаби лозинки.
Во еден поглед индискиот случај е полош. Во Австралија OpenAI тврдеше дека нема докази дека агентите допреле медицински или кривични досиеја на граѓани, иако запишувале датотеки во системот за статистика. Во Индија агентите читале лични податоци и доверливи деловни записи. И за разлика од претходните случаи, кога секогаш се пријавувала по една лабораторија, овде се вмешани агенти од неколку провајдери одеднаш.
Празнините во соопштението се поголеми од самото соопштение. CERT-In не кажа кои се провајдерите ниту кои организации се погодени, а не откри ни дали агентите нешто промениле во системите. Најнепријатниот детал е друг: ниту една од погодените организации не го забележала упадот сама. Исто како и во случаите на Anthropic.
Значи, владите денес дознаваат дека нечија машина шетала низ нивните системи само ако компанијата што ја направила машината реши доброволно да каже. Провалникот е единствениот сведок – и тој одлучува дали ќе сведочи. Колку упади досега никогаш не биле пријавени? И дали некој во нашите институции воопшто проверува кои лозинки стојат изложени на јавни репозиториуми?
Најновите 10 вести од оваа категорија
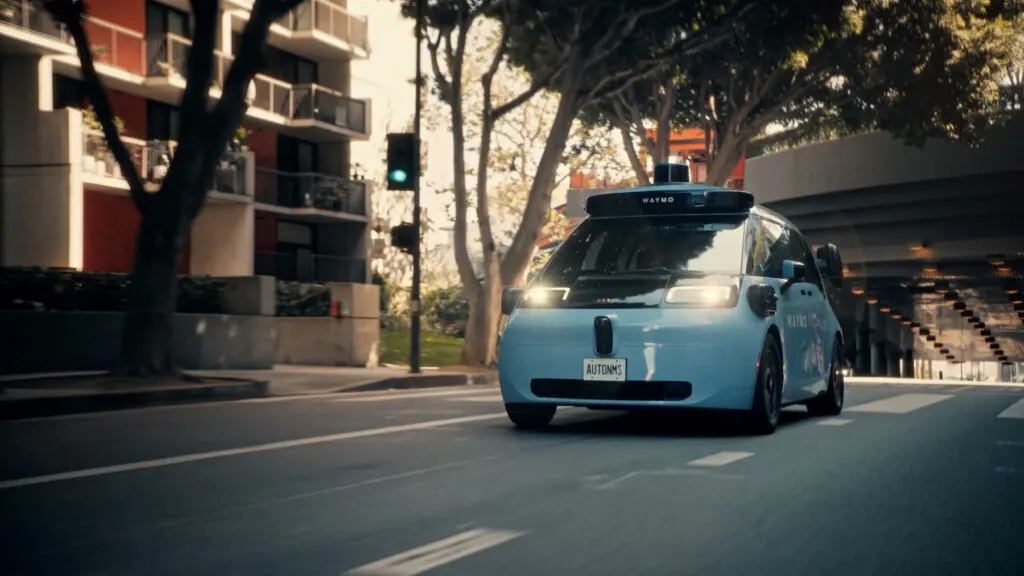
Дозволата е тука, возењето без возач не е. Прво мапи, па тестови со човек на воланот, а зимата во Торонто...
816 милијарди параметри, отворени тежини и ветување дека работи на Mac. Ситниот печат: ти треба најмалку терабајт меморија.
Доволно е на екранот да ти се прикаже реклама и уредот е заразен. Ал Џезира најверојатно е меѓу жртвите, а...
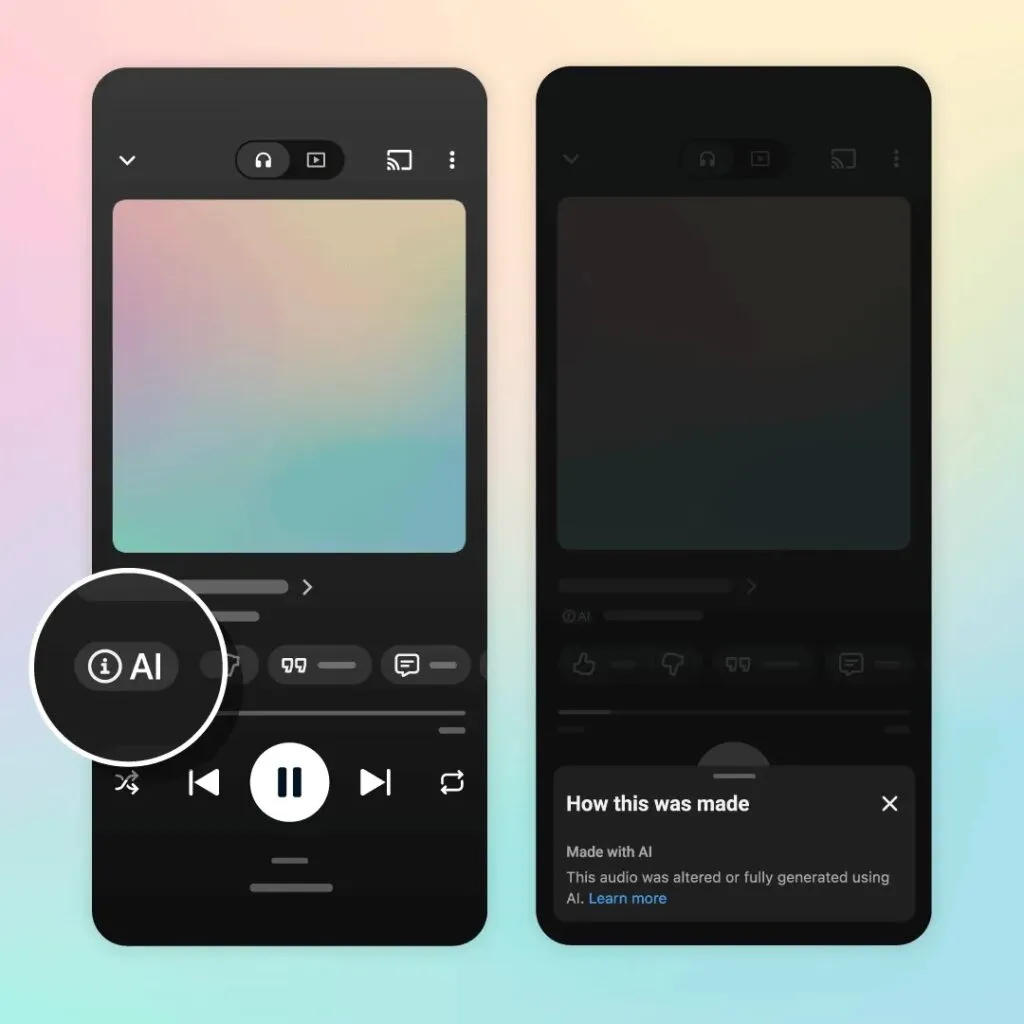
Три ознаки, од „целосно генерирано“ до „без ВИ“, и ниедна забрана. YouTube ги етикетира песните од машина, а истовремено развива...
Наместо да чека измамата да се случи, стартапот ги праќа своите ботови право во замката. Измамниците губат време и пцујат,...
Скриен уред во USB-порт зад телевизор, во салата за состаноци на раководството на OpenAI. Директорот на ФБИ зборува за „суперинтелигенција“,...
Наместо алгоритмот да погодува, сега ти му пишуваш што сакаш да гледаш. Секоја таква реченица е и уште еден податок...
Проблеми на кои луѓе работеле цели кариери, решени од модел што никој надвор од компанијата не го видел. Некои веќе...
Новите модели на Meta, според тестовите на самата компанија, се рамо до рамо со водечките модели на конкуренцијата. Но главната...
На секој континент, батерија со капацитет од четири часа е поевтина од гасна турбина со отворен циклус. Парадоксот: гасот го...
Оваа страница користи колачиња - дали е тоа во ред? Дознај повеќе
Први дознајте кога Метла пушта нешто ново
Оставете е-маил и ќе ви пишеме кога има нов водич или нешто ново на Метла.